
Nowe studia podyplomowe dla Banków Spółdzielczych – cyberbezpieczeństwo, DORA i zarządzanie ICT w praktyce
|
Bezpieczna informacja. Skuteczne reagowanie. Kompetencje, które wzmacniają odporność cyfrową Banku. Wieloletnia współpraca Servus Comp Kraków ze Szkołą Bankową w Sandomierzu … Czytaj więcej…
AUDYT ZA PARĘ SREBRNIKÓW CZY AUDYT, KTÓRY WYTRZYMA PYTANIA SOZ, KNF I BIEGŁEGO REWIDENTA?
|
Jaki audyt naprawdę chce kupić Bank? Audyt za kilka srebrników? Audyt … Czytaj więcej…
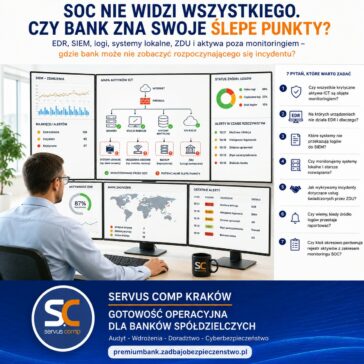
SOC nie widzi wszystkiego. Czy bank zna swoje ślepe punkty?
|
SOC NIE WIDZI WSZYSTKIEGO. CZY BANK ZNA SWOJE ŚLEPE PUNKTY? Bank ma SOC. Ma EDR. Logi trafiają do SIEM. Alerty są analizowane. Czy … Czytaj więcej…
Awaria już trwa – co bank odtwarza jako pierwsze i kto o tym decyduje?
|
AWARIA JUŻ TRWA – CO BANK ODTWARZA JAKO PIERWSZE I KTO O TYM DECYDUJE? Systemy nie działają. IT zaczyna odtwarzanie. ZDU … Czytaj więcej…