SOC nie widzi wszystkiego. Czy bank zna swoje ślepe punkty?
SOC NIE WIDZI WSZYSTKIEGO. CZY BANK ZNA SWOJE ŚLEPE PUNKTY? Bank ma SOC. Ma EDR. Logi trafiają do SIEM. Alerty są analizowane. Czy … Czytaj więcej…

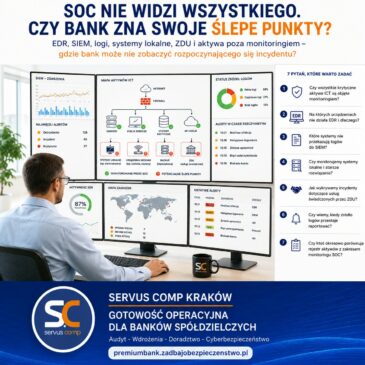
SOC NIE WIDZI WSZYSTKIEGO. CZY BANK ZNA SWOJE ŚLEPE PUNKTY? Bank ma SOC. Ma EDR. Logi trafiają do SIEM. Alerty są analizowane. Czy … Czytaj więcej…
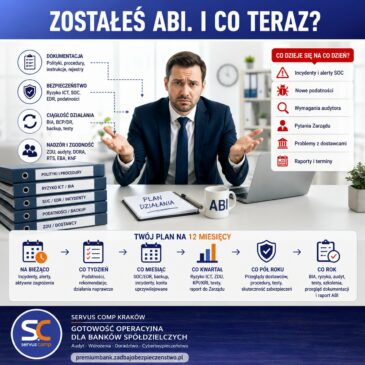
ZOSTAŁEŚ ABI. I CO TERAZ? Nowa funkcja. Nowa odpowiedzialność. Na biurku pojawiają się: BIA, ryzyko ICT, SOC, EDR, backup, podatności, ZDU, … Czytaj więcej…
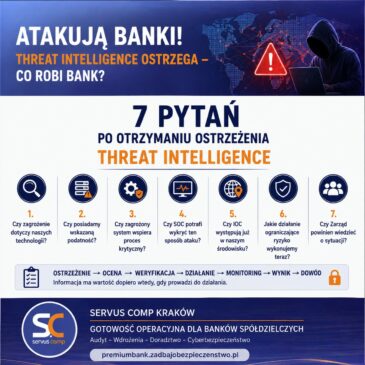
„ATAKUJĄ BANKI”. THREAT INTELLIGENCE OSTRZEGA – CO ROBI BANK? Przychodzi komunikat: „Obserwujemy aktywne ataki wymierzone w sektor finansowy.” Pojawiają się … Czytaj więcej…
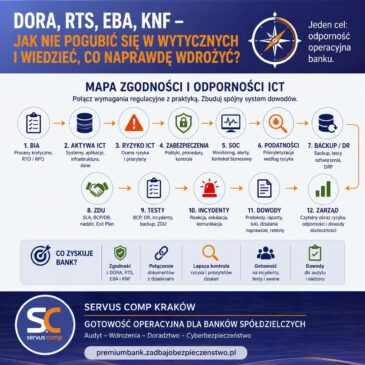
DORA, RTS, EBA, KNF – JAK NIE POGUBIĆ SIĘ W WYTYCZNYCH I WIEDZIEĆ, CO NAPRAWDĘ WDROŻYĆ? DORA. RTS. EBA. KNF. Do tego polityki, … Czytaj więcej…

BANK MA PROCEDURY. AUDYTOR PYTA: „PROSZĘ POKAZAĆ, ŻE ONE DZIAŁAJĄ”. Procedura jest. Zarząd ją zatwierdził. Pracownicy zostali z nią zapoznani. … Czytaj więcej…
DOSTAWCA NIE DZIAŁA. BANK TEŻ. CZY TAK MIAŁO BYĆ? Jest poniedziałek, 9:10. Pracownicy zgłaszają brak dostępu do jednej z kluczowych … Czytaj więcej…

EXIT PLAN DOSTAWCY A EXIT PLAN BANKU – CZY STRATEGIA WYJŚCIA NAPRAWDĘ CHRONI INTERES BANKU? Dostawca deklaruje: „Mamy Exit Plan.” To … Czytaj więcej…

UMOWA CHRONI DOSTAWCĘ. A KTO CHRONI BANK? Projekt umowy trafia do banku. Dostawca mówi: „To nasz standardowy wzór.” Brzmi uspokajająco. … Czytaj więcej…

BACKUP MÓWI „SUCCESS”. RANSOMWARE MÓWI „SPRAWDZAM” Raport jest zielony. SUCCESS. Backup w banku wykonuje się codziennie, administrator nie widzi błędów, … Czytaj więcej…
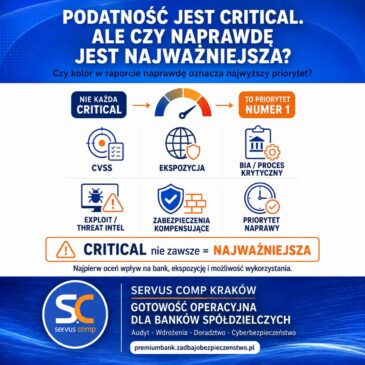
PODATNOŚĆ JEST CRITICAL. ALE CZY NAPRAWDĘ JEST NAJWAŻNIEJSZA? Raport ze skanowania jest gotowy. Na czerwono: CRITICAL. Pierwsza reakcja? … Czytaj więcej…