Masz pytania? Zadzwoń! 12 631 91 22    biuro@servus-comp.pl

PROFESJONALNIE WDRAŻAMY POLITYKĘ BEZPIECZEŃSTWA W BANKACH

  • DLACZEGO MY
  • AUDYTY
    • AUDYT BEZPIECZEŃSTWA INFORMACJI W BANKU
    • AUDYT I WDROŻENIE POLITYKI OCHRONY DANYCH OSOBOWYCH RODO
    • AUDYT ZGODNOŚCI Z RODO
    • AUDYT HARDERING SYSTEMÓW I USŁUG
    • AUDYT BEZPIECZEŃSTWA APLIKACJI I STRON WEBOWYCH
    • AUDYT ŚLEDCZY DOCHODZENIOWY
    • Audyt Zgodności Bezpieczeństwa Środowiska PSD2 DLA OPCJI ZWOLNIENIA Z FALLBACK PSD2 – KNF
  • SZKOLENIA
    • SZKOLENIA PREMIUM BANK – HARMONOGRAM
    • SZKOLENIA W SIEDZIBIE BANKU
    • SZKOLENIA WYJAZDOWE PREMIUM BANK
    • SZKOLENIA OTWARTE
    • ARCHIWUM SZKOLEŃ
  • MARKETING
    • NOWOCZESNA WWW | MODUŁ I
    • KAMPANIE FB i GOOGLE ADS | MODUŁ II
    • NARZĘDZIA MARKETINGU | MODUŁ III
    • DEDYKOWANE SZKOLENIA
    • OUTSOURCING MARKETINGU
  • RODO
    • ORGANIZACJA SYSTEMU
    • ZASADY PRZETWARZANIA
    • OCHRONA SYSTEMU
    • KONSULTACJE RODO
    • WSPARCIE IOD / ADO
    • NOWOŚCI RODO
  • BEZPIECZEŃSTWO
    • CYBERBEZPIECZEŃSTWO
    • BEZPIECZEŃSTWO FIZYCZNE
    • BEZPIECZEŃSTWO DANYCH – IT
    • ZASADY ZARZĄDZANIA BEZPIECZEŃSTWEM INFORMACJI
    • PLAN CIĄGŁOŚCI DZIAŁANIA – BEZPIECZEŃSTWO W BANKU
    • USTAWY, REKOMENDACJE
  • WDROŻENIA
    • Protokół 802.1x
    • NOWE TECHNOLOGIE
    • WIRTUALIZACJA
    • SERWEROWNIE
    • TECHNOLOGIE SIECIOWE
    • OUTSOURCING IT
  • BLOG
  • KONTAKT
  • DLACZEGO MY
  • AUDYTY
    • AUDYT BEZPIECZEŃSTWA INFORMACJI W BANKU
    • AUDYT I WDROŻENIE POLITYKI OCHRONY DANYCH OSOBOWYCH RODO
    • AUDYT ZGODNOŚCI Z RODO
    • AUDYT HARDERING SYSTEMÓW I USŁUG
    • AUDYT BEZPIECZEŃSTWA APLIKACJI I STRON WEBOWYCH
    • AUDYT ŚLEDCZY DOCHODZENIOWY
    • Audyt Zgodności Bezpieczeństwa Środowiska PSD2 DLA OPCJI ZWOLNIENIA Z FALLBACK PSD2 – KNF
  • SZKOLENIA
    • SZKOLENIA PREMIUM BANK – HARMONOGRAM
    • SZKOLENIA W SIEDZIBIE BANKU
    • SZKOLENIA WYJAZDOWE PREMIUM BANK
    • SZKOLENIA OTWARTE
    • ARCHIWUM SZKOLEŃ
  • MARKETING
    • NOWOCZESNA WWW | MODUŁ I
    • KAMPANIE FB i GOOGLE ADS | MODUŁ II
    • NARZĘDZIA MARKETINGU | MODUŁ III
    • DEDYKOWANE SZKOLENIA
    • OUTSOURCING MARKETINGU
  • RODO
    • ORGANIZACJA SYSTEMU
    • ZASADY PRZETWARZANIA
    • OCHRONA SYSTEMU
    • KONSULTACJE RODO
    • WSPARCIE IOD / ADO
    • NOWOŚCI RODO
  • BEZPIECZEŃSTWO
    • CYBERBEZPIECZEŃSTWO
    • BEZPIECZEŃSTWO FIZYCZNE
    • BEZPIECZEŃSTWO DANYCH – IT
    • ZASADY ZARZĄDZANIA BEZPIECZEŃSTWEM INFORMACJI
    • PLAN CIĄGŁOŚCI DZIAŁANIA – BEZPIECZEŃSTWO W BANKU
    • USTAWY, REKOMENDACJE
  • WDROŻENIA
    • Protokół 802.1x
    • NOWE TECHNOLOGIE
    • WIRTUALIZACJA
    • SERWEROWNIE
    • TECHNOLOGIE SIECIOWE
    • OUTSOURCING IT
  • BLOG
  • KONTAKT

regulacje bankowe

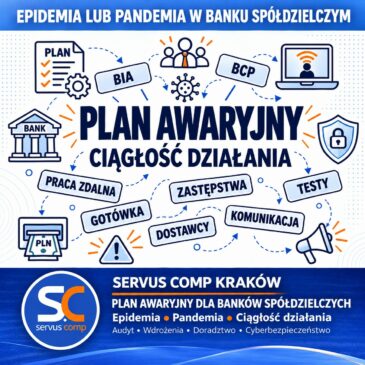
Epidemia lub Pandemia w Banku Spółdzielczym
4 lis 2026

Epidemia w banku spółdzielczym. Czy 48 godzin wystarczy, aby sparaliżować jego działalność?

30% pracowników nieobecnych. Jedna placówka nieczynna. Dostawca opóźnia transport gotówki. Czy Państwa Bank jest przygotowany na taki scenariusz? Epidemia lub … Czytaj więcej…
bank spółdzielczy, BCP, Bezpieczeństwo Bankowe, Bezpieczeństwo informacji, BIA, ciągłość działania, cyberbezpieczeństwo, DORA, Epidemia, Ochrona danych osobowych, odporność operacyjna, Pandemia, Plan Awaryjny, praca zdalna, regulacje bankowe, ryzyko ICT, Servus Comp, testy ciągłości działania, zarządzanie kryzysowe, zarządzanie ryzykiem
POLITYKA BEZPIECZEŃSTWA INFORMACJI W BANKU SPÓŁDZIELCZYM
2 mar 2026

POLITYKA BEZPIECZEŃSTWA INFORMACJI W BANKU SPÓŁDZIELCZYM

  Fundament ładu, odpowiedzialności i odporności cyfrowej zgodnie z DORA W realiach DORA oraz rosnących oczekiwań nadzorczych Polityka Bezpieczeństwa Informacji … Czytaj więcej…

audyt ICT, bank spółdzielczy, Bezpieczeństwo informacji, ciągłość działania, compliance bankowe, cyberbezpieczeństwo bankowe, DORA, governance ICT, incydenty ICT, ład organizacyjny, nadzór KNF, odporność cyfrowa, operacyjna odporność, polityka bezpieczeństwa informacji, regulacje bankowe, RTS DORA, ryzyko ICT, SZBI, zarządzanie ryzykiem

kontakt_Servus_Comp_Data_Security_green +48 12 631 91 22

biuro@servus-comp.pl

AUDYTY
SZKOLENIA
MARKETING
rodo
BEZPIECZEŃSTWO
WDROŻENIA
DORADZTWO
faq
Epidemia lub Pandemia w Banku Spółdzielczym
Epidemia w banku spółdzielczym. Czy 48 godzin wystarczy, aby sparaliżować jego działalność?
4 listopada 2026

30% pracowników nieobecnych. Jedna placówka nieczynna. Dostawca opóźnia transport gotówki. Czy Państwa Bank jest przygotowany...

Zagrożenia hybrydowe w bankach – 8 dokumentów HYB i szkolenia
UKNF Zagrożenia hybrydowe w bankach – 8 dokumentów HYB i szkolenia | Servus Comp
29 października 2026

Servus Comp Kraków przygotował kompletny pakiet ośmiu dokumentów HYB-01–HYB-08 dla banków spółdzielczych. Opracowania obejmują scenariusze...

UKSC po samoidentyfikacji Banku - co dalej?
UKSC po samoidentyfikacji Banku – co dalej?
25 września 2026

  Samoidentyfikacja Banku i ustalenie jego statusu na gruncie ustawy o krajowym systemie cyberbezpieczeństwa to...

STUDIA MBA UR Kraków
VII edycja MBA dla banków spółdzielczych – od regulacji do decyzji. Servus Comp ponownie w gronie wykładowców
20 września 2026

  Trwa nabór na VII edycję studiów MBA „Zarządzanie bankiem spółdzielczym” w Krakowie. Dla Servus...

Zarządzanie Bezpieczeństwem Informacji i Cyberbezpieczeństwem w Bankowości Spółdzielczej
Nowe studia podyplomowe dla Banków Spółdzielczych – cyberbezpieczeństwo, DORA i zarządzanie ICT w praktyce
19 września 2026

Bezpieczna informacja. Skuteczne reagowanie. Kompetencje, które wzmacniają odporność cyfrową Banku. Wieloletnia współpraca Servus Comp Kraków...

AUDYT ZA PARĘ SREBRNIKÓW CZY AUDYT, KTÓRY WYTRZYMA PYTANIA SOZ, KNF I BIEGŁEGO REWIDENTA?
28 sierpnia 2026

Jaki audyt naprawdę chce kupić Bank? Audyt za kilka srebrników?          ...

Servus Comp Spółka z o.o.
30-015 Kraków, Świętokrzyska 12/403
+48 12 631 91 22
biuro@servus-comp.pl

  • POLITYKA PRYWATNOŚCI

© 2026 Premium Bank - Servus Comp Data Security - wszelkie prawa zastrzeżone