Masz pytania? Zadzwoń! 12 631 91 22    biuro@servus-comp.pl

PROFESJONALNIE WDRAŻAMY POLITYKĘ BEZPIECZEŃSTWA W BANKACH

  • DLACZEGO MY
  • AUDYTY
    • AUDYT BEZPIECZEŃSTWA INFORMACJI W BANKU
    • AUDYT I WDROŻENIE POLITYKI OCHRONY DANYCH OSOBOWYCH RODO
    • AUDYT ZGODNOŚCI Z RODO
    • AUDYT HARDERING SYSTEMÓW I USŁUG
    • AUDYT BEZPIECZEŃSTWA APLIKACJI I STRON WEBOWYCH
    • AUDYT ŚLEDCZY DOCHODZENIOWY
    • Audyt Zgodności Bezpieczeństwa Środowiska PSD2 DLA OPCJI ZWOLNIENIA Z FALLBACK PSD2 – KNF
  • SZKOLENIA
    • SZKOLENIA PREMIUM BANK – HARMONOGRAM
    • SZKOLENIA W SIEDZIBIE BANKU
    • SZKOLENIA WYJAZDOWE PREMIUM BANK
    • SZKOLENIA OTWARTE
    • ARCHIWUM SZKOLEŃ
  • MARKETING
    • NOWOCZESNA WWW | MODUŁ I
    • KAMPANIE FB i GOOGLE ADS | MODUŁ II
    • NARZĘDZIA MARKETINGU | MODUŁ III
    • DEDYKOWANE SZKOLENIA
    • OUTSOURCING MARKETINGU
  • RODO
    • ORGANIZACJA SYSTEMU
    • ZASADY PRZETWARZANIA
    • OCHRONA SYSTEMU
    • KONSULTACJE RODO
    • WSPARCIE IOD / ADO
    • NOWOŚCI RODO
  • BEZPIECZEŃSTWO
    • CYBERBEZPIECZEŃSTWO
    • BEZPIECZEŃSTWO FIZYCZNE
    • BEZPIECZEŃSTWO DANYCH – IT
    • ZASADY ZARZĄDZANIA BEZPIECZEŃSTWEM INFORMACJI
    • PLAN CIĄGŁOŚCI DZIAŁANIA – BEZPIECZEŃSTWO W BANKU
    • USTAWY, REKOMENDACJE
  • WDROŻENIA
    • Protokół 802.1x
    • NOWE TECHNOLOGIE
    • WIRTUALIZACJA
    • SERWEROWNIE
    • TECHNOLOGIE SIECIOWE
    • OUTSOURCING IT
  • BLOG
  • KONTAKT
  • DLACZEGO MY
  • AUDYTY
    • AUDYT BEZPIECZEŃSTWA INFORMACJI W BANKU
    • AUDYT I WDROŻENIE POLITYKI OCHRONY DANYCH OSOBOWYCH RODO
    • AUDYT ZGODNOŚCI Z RODO
    • AUDYT HARDERING SYSTEMÓW I USŁUG
    • AUDYT BEZPIECZEŃSTWA APLIKACJI I STRON WEBOWYCH
    • AUDYT ŚLEDCZY DOCHODZENIOWY
    • Audyt Zgodności Bezpieczeństwa Środowiska PSD2 DLA OPCJI ZWOLNIENIA Z FALLBACK PSD2 – KNF
  • SZKOLENIA
    • SZKOLENIA PREMIUM BANK – HARMONOGRAM
    • SZKOLENIA W SIEDZIBIE BANKU
    • SZKOLENIA WYJAZDOWE PREMIUM BANK
    • SZKOLENIA OTWARTE
    • ARCHIWUM SZKOLEŃ
  • MARKETING
    • NOWOCZESNA WWW | MODUŁ I
    • KAMPANIE FB i GOOGLE ADS | MODUŁ II
    • NARZĘDZIA MARKETINGU | MODUŁ III
    • DEDYKOWANE SZKOLENIA
    • OUTSOURCING MARKETINGU
  • RODO
    • ORGANIZACJA SYSTEMU
    • ZASADY PRZETWARZANIA
    • OCHRONA SYSTEMU
    • KONSULTACJE RODO
    • WSPARCIE IOD / ADO
    • NOWOŚCI RODO
  • BEZPIECZEŃSTWO
    • CYBERBEZPIECZEŃSTWO
    • BEZPIECZEŃSTWO FIZYCZNE
    • BEZPIECZEŃSTWO DANYCH – IT
    • ZASADY ZARZĄDZANIA BEZPIECZEŃSTWEM INFORMACJI
    • PLAN CIĄGŁOŚCI DZIAŁANIA – BEZPIECZEŃSTWO W BANKU
    • USTAWY, REKOMENDACJE
  • WDROŻENIA
    • Protokół 802.1x
    • NOWE TECHNOLOGIE
    • WIRTUALIZACJA
    • SERWEROWNIE
    • TECHNOLOGIE SIECIOWE
    • OUTSOURCING IT
  • BLOG
  • KONTAKT

raportowanie do zarządu

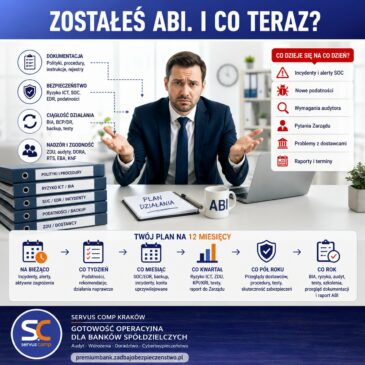
Zostałeś ABI. I co teraz?
20 sie 2026

Zostałeś ABI. I co teraz?

ZOSTAŁEŚ ABI. I CO TERAZ? Nowa funkcja. Nowa odpowiedzialność. Na biurku pojawiają się:  BIA, ryzyko ICT, SOC, EDR, backup, podatności, ZDU, … Czytaj więcej…

ABI, ABI w banku, audyt ICT, BACKUP, bank spółdzielczy, BCP, Bezpieczeństwo informacji, BIA, cyberbezpieczeństwo, DORA, DRP, działania naprawcze, EBA, EDR, KNF, odporność operacyjna, podatności, raportowanie do zarządu, RTS, ryzyko ICT, Servus Comp Kraków, SOC, ZDU
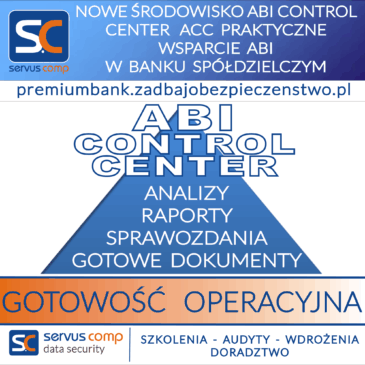
Nowe środowisko ABI Control Center ACC praktyczne wsparcie ABI w Banku Spółdzielczym
1 cze 2025

Nowe środowisko ABI Control Center ACC: praktyczne wsparcie ABI w Bankach Spółdzielczych

Nowe środowisko ABI Control Center (ACC): praktyczne wsparcie ABI w Bankach Spółdzielczych Gotowe szablony, dokumenty i harmonogramy do wdrożenia od … Czytaj więcej…

ABI, ABI Control Center, ACC, audyt ABI, audyty BSI, bank spółdzielczy, bezpieczeństwo cyfrowe, Bezpieczeństwo informacji, dokumentacja ABI, DORA, KNF, kontrole KNF, narzędzia ABI, polityka bezpieczeństwa, raportowanie do zarządu, RODO, RTS, Servus Comp, szkolenia ABI, WSPARCIE DLA ABI, Zarządzanie incydentami., zgodność z DORA

kontakt_Servus_Comp_Data_Security_green +48 12 631 91 22

biuro@servus-comp.pl

AUDYTY
SZKOLENIA
MARKETING
rodo
BEZPIECZEŃSTWO
WDROŻENIA
DORADZTWO
faq
SOC nie widzi wszystkiego. Czy bank zna swoje ślepe punkty?
20 sierpnia 2026

SOC NIE WIDZI WSZYSTKIEGO. CZY BANK ZNA SWOJE ŚLEPE PUNKTY? Bank ma SOC. Ma EDR. Logi trafiają...

Awaria już trwa – co bank odtwarza jako pierwsze i kto o tym decyduje?
20 sierpnia 2026

  AWARIA JUŻ TRWA – CO BANK ODTWARZA JAKO PIERWSZE I KTO O TYM DECYDUJE?...

Zostałeś ABI. I co teraz?
20 sierpnia 2026

ZOSTAŁEŚ ABI. I CO TERAZ? Nowa funkcja. Nowa odpowiedzialność. Na biurku pojawiają się:  BIA, ryzyko ICT,...

„ATAKUJĄ BANKI”. THREAT INTELLIGENCE OSTRZEGA – CO ROBI BANK?
20 sierpnia 2026

„ATAKUJĄ BANKI”. THREAT INTELLIGENCE OSTRZEGA – CO ROBI BANK? Przychodzi komunikat: „Obserwujemy aktywne ataki wymierzone...

DORA, RTS, EBA, KNF – Jak nie pogubić się w wytycznych i wiedzieć, co naprawdę wdrożyć?
20 sierpnia 2026

  DORA, RTS, EBA, KNF – JAK NIE POGUBIĆ SIĘ W WYTYCZNYCH I WIEDZIEĆ, CO...

Bank ma procedury. Audytor pyta: „proszę pokazać, że one działają”.
20 sierpnia 2026

BANK MA PROCEDURY. AUDYTOR PYTA: „PROSZĘ POKAZAĆ, ŻE ONE DZIAŁAJĄ”. Procedura jest. Zarząd ją zatwierdził....

Servus Comp Spółka z o.o.
30-015 Kraków, Świętokrzyska 12/403
+48 12 631 91 22
biuro@servus-comp.pl

  • POLITYKA PRYWATNOŚCI

© 2026 Premium Bank - Servus Comp Data Security - wszelkie prawa zastrzeżone