Masz pytania? Zadzwoń! 12 631 91 22    biuro@servus-comp.pl

PROFESJONALNIE WDRAŻAMY POLITYKĘ BEZPIECZEŃSTWA W BANKACH

  • DLACZEGO MY
  • AUDYTY
    • AUDYT BEZPIECZEŃSTWA INFORMACJI W BANKU
    • AUDYT I WDROŻENIE POLITYKI OCHRONY DANYCH OSOBOWYCH RODO
    • AUDYT ZGODNOŚCI Z RODO
    • AUDYT HARDERING SYSTEMÓW I USŁUG
    • AUDYT BEZPIECZEŃSTWA APLIKACJI I STRON WEBOWYCH
    • AUDYT ŚLEDCZY DOCHODZENIOWY
    • Audyt Zgodności Bezpieczeństwa Środowiska PSD2 DLA OPCJI ZWOLNIENIA Z FALLBACK PSD2 – KNF
  • SZKOLENIA
    • SZKOLENIA PREMIUM BANK – HARMONOGRAM
    • SZKOLENIA W SIEDZIBIE BANKU
    • SZKOLENIA WYJAZDOWE PREMIUM BANK
    • SZKOLENIA OTWARTE
    • ARCHIWUM SZKOLEŃ
  • MARKETING
    • NOWOCZESNA WWW | MODUŁ I
    • KAMPANIE FB i GOOGLE ADS | MODUŁ II
    • NARZĘDZIA MARKETINGU | MODUŁ III
    • DEDYKOWANE SZKOLENIA
    • OUTSOURCING MARKETINGU
  • RODO
    • ORGANIZACJA SYSTEMU
    • ZASADY PRZETWARZANIA
    • OCHRONA SYSTEMU
    • KONSULTACJE RODO
    • WSPARCIE IOD / ADO
    • NOWOŚCI RODO
  • BEZPIECZEŃSTWO
    • CYBERBEZPIECZEŃSTWO
    • BEZPIECZEŃSTWO FIZYCZNE
    • BEZPIECZEŃSTWO DANYCH – IT
    • ZASADY ZARZĄDZANIA BEZPIECZEŃSTWEM INFORMACJI
    • PLAN CIĄGŁOŚCI DZIAŁANIA – BEZPIECZEŃSTWO W BANKU
    • USTAWY, REKOMENDACJE
  • WDROŻENIA
    • Protokół 802.1x
    • NOWE TECHNOLOGIE
    • WIRTUALIZACJA
    • SERWEROWNIE
    • TECHNOLOGIE SIECIOWE
    • OUTSOURCING IT
  • BLOG
  • KONTAKT

ABI

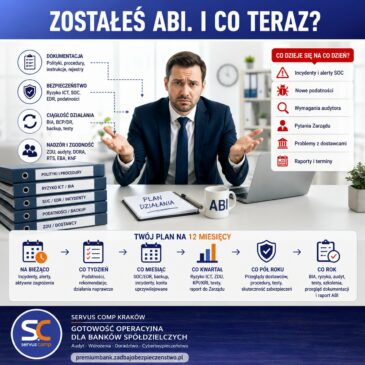
Zostałeś ABI. I co teraz?
20 sie 2026

Zostałeś ABI. I co teraz?

ZOSTAŁEŚ ABI. I CO TERAZ? Nowa funkcja. Nowa odpowiedzialność. Na biurku pojawiają się:  BIA, ryzyko ICT, SOC, EDR, backup, podatności, ZDU, … Czytaj więcej…

ABI, ABI w banku, audyt ICT, BACKUP, bank spółdzielczy, BCP, Bezpieczeństwo informacji, BIA, cyberbezpieczeństwo, DORA, DRP, działania naprawcze, EBA, EDR, KNF, odporność operacyjna, podatności, raportowanie do zarządu, RTS, ryzyko ICT, Servus Comp Kraków, SOC, ZDU
Prezesie, proszę pilnie zatwierdzić przelew. Głos brzmi dokładnie jak głos członka zarządu. To deepfake
20 sie 2026

Prezesie, proszę pilnie zatwierdzić przelew. Głos brzmi dokładnie jak głos członka zarządu. To deepfake.

„PREZESIE, PROSZĘ PILNIE ZATWIERDZIĆ PRZELEW”. GŁOS BRZMI DOKŁADNIE JAK GŁOS CZŁONKA ZARZĄDU. TO DEEPFAKE. Telefon. Znany numer. Znajomy głos. Pilne … Czytaj więcej…
ABI, ASI, bank spółdzielczy, bezpieczeństwo banku, bezpieczeństwo przelewów, cyberbezpieczeństwo, deepfake, deepfake w banku, DORA, drugi kanał weryfikacji, fałszywe polecenie, phishing AI, Servus Comp Kraków, SOC, socjotechnika, sztuczna inteligencja, zasada czterech oczu
INCYDENT O 1547. PREZES PYTA „CO ROBIMY” – KTO W BANKU ZNA ODPOWIEDŹ
19 sie 2026

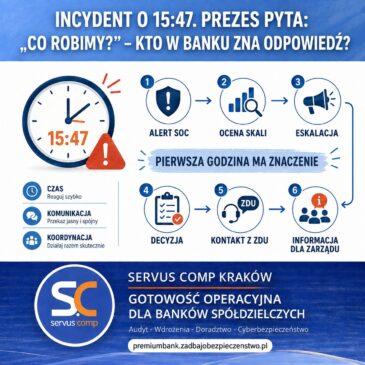
INCYDENT O 15:47. PREZES PYTA: „CO ROBIMY?” – KTO W BANKU ZNA ODPOWIEDŹ?

  Jest 15:47. SOC przekazuje informację o podejrzanej aktywności. IT widzi nietypowe zachowanie systemu. Część użytkowników zgłasza problemy z dostępem. … Czytaj więcej…
ABI, ASI, bank spółdzielczy, BIA, ciągłość działania, cyberbezpieczeństwo, cyberincydent, DORA, eskalacja incydentu, incydent ICT, IT, komunikacja kryzysowa, odporność cyfrowa, reakcja na incydent, Servus Comp Kraków, SOC, Zarząd banku, Zarządzanie incydentami., ZDU
BANK SPÓŁDZIELCZY TONIE W ZALECENIACH, A ICT NADAL DZIAŁA „JAKOŚ”? SERVUS COMP POMAGA UPORZĄDKOWAĆ DORA, BIA, INCYDENTY, ZDU I CAŁY OBSZAR BEZPIECZEŃSTWA
18 mar 2026

Bank spółdzielczy tonie w zaleceniach, a ICT nadal działa „jakoś”? SERVUS Comp pomaga uporządkować DORA, BIA, incydenty, ZDU i cały obszar bezpieczeństwa

  W wielu bankach spółdzielczych sytuacja wygląda podobnie. Dopóki nie ma kontroli, wszystko wydaje się działać. Dokumenty są, procedury są, … Czytaj więcej…

ABI, ACC, analiza BIA, Analiza ryzyka ICT, analiza umów z ZDU, ASI, audyt ICT, bank spółdzielczy, banki spółdzielcze, BCM, BCP, bezpieczeństwo ICT, Bezpieczeństwo informacji, BIA, ciągłość działania, cyberbezpieczeństwo, DORA, DRP, EBA, ICT, incydenty ICT, KNF, kompleksowa obsługa ICT banku spółdzielczego, outsourcing ICT, PKS, procedury bankowe, RTS, ryzyko ICT, Servus Comp, testy penetracyjne, Testy podatności, wsparcie ICT dla banków spółdzielczych, zalecenia po audycie, Zarządzanie incydentami., ZDU, zewnętrzni dostawcy usług, zgodność regulacyjna
PROCEDURY PAM, KTÓRE DOMYKAJĄ DORA: DOWODY NADZORU NAD DOSTĘPEM UPRZYWILEJOWANYM
17 sty 2026

Procedury PAM, które domykają DORA: dowody nadzoru nad dostępem uprzywilejowanym

Dlaczego publikujemy to teraz? DORA powoduje, że rynek przestaje pytać „czy warto”, a zaczyna pytać „jak wdrożyć i jak pokazać … Czytaj więcej…

ABI, ASI, audyt DORA, audyt IT, bank spółdzielczy, bezpieczeństwo ICT, Bezpieczeństwo informacji, compliance, cyberbezpieczeństwo, DORA, dostęp dostawców, dostęp uprzywilejowany, dowody na audyt, EBA, KNF, kontrola administratorów, nadzór nad dostępem, nagrywanie sesji, Novum NUX, odporność cyfrowa, okno serwisowe, outsourcing ICT, PAM, Privileged Access Management, raport dla zarządu, rejestr sesji, retencja nagrań, RTS, ryzyko ICT
SNP SZKOLENIE NOWYCH PRACOWNIKÓW
4 gru 2025

SNP – Szkolenie Nowego Pracownika. Dlaczego banki spółdzielcze już dziś wdrażają ten pakiet?

  SNP – Kompletne Szkolenie Nowego Pracownika dla Banków Spółdzielczych. Profesjonalny Pakiet Startowy od Servus Comp Kraków SNP – Szkolenie … Czytaj więcej…

ABI, ASI, AudytWewnętrzny, BankiSpółdzielcze, BezpieczeństwoInformacji, BezpiecznyBank, cyberbezpieczeństwo, DORA, OdpornośćCyfrowa, OnboardingPracownika, PakietSzkoleniowy, RODO, SBI, ServusComp, SNP, SzkoleniaBankowe, SzkolenieNowegoPracownika, TajemnicaBankowa, ZgodnośćRegulacyjna
STCD - SCENARIUSZOWE TESTY CIĄGŁOŚCI DZIAŁANIA
3 paź 2025

Scenariuszowe Testy Ciągłości Działania dla Banków Spółdzielczych

  STCD – Scenariuszowe Testy Ciągłości Działania Nowe środowisko Servus Comp Kraków dla banków spółdzielczych Ćwicz testy scenariuszowe zanim zrobi … Czytaj więcej…
ABI, BankSpółdzielczy, BezpieczeństwoICT, CiągłośćDziałania, ĆwiczZanimRzeczywistość, CyberOdporność, DORA, EBA, GotoweRozwiązania, KNF, OdpornośćOperacyjna, ScenariuszoweTestyCiągłościDziałania, ServusCompKraków, STCD, TestyScenariuszowe
Nowe środowisko ABI Control Center ACC praktyczne wsparcie ABI w Banku Spółdzielczym
1 cze 2025

Nowe środowisko ABI Control Center ACC: praktyczne wsparcie ABI w Bankach Spółdzielczych

Nowe środowisko ABI Control Center (ACC): praktyczne wsparcie ABI w Bankach Spółdzielczych Gotowe szablony, dokumenty i harmonogramy do wdrożenia od … Czytaj więcej…

ABI, ABI Control Center, ACC, audyt ABI, audyty BSI, bank spółdzielczy, bezpieczeństwo cyfrowe, Bezpieczeństwo informacji, dokumentacja ABI, DORA, KNF, kontrole KNF, narzędzia ABI, polityka bezpieczeństwa, raportowanie do zarządu, RODO, RTS, Servus Comp, szkolenia ABI, WSPARCIE DLA ABI, Zarządzanie incydentami., zgodność z DORA

kontakt_Servus_Comp_Data_Security_green +48 12 631 91 22

biuro@servus-comp.pl

AUDYTY
SZKOLENIA
MARKETING
rodo
BEZPIECZEŃSTWO
WDROŻENIA
DORADZTWO
faq
SOC nie widzi wszystkiego. Czy bank zna swoje ślepe punkty?
20 sierpnia 2026

SOC NIE WIDZI WSZYSTKIEGO. CZY BANK ZNA SWOJE ŚLEPE PUNKTY? Bank ma SOC. Ma EDR. Logi trafiają...

Awaria już trwa – co bank odtwarza jako pierwsze i kto o tym decyduje?
20 sierpnia 2026

  AWARIA JUŻ TRWA – CO BANK ODTWARZA JAKO PIERWSZE I KTO O TYM DECYDUJE?...

Zostałeś ABI. I co teraz?
20 sierpnia 2026

ZOSTAŁEŚ ABI. I CO TERAZ? Nowa funkcja. Nowa odpowiedzialność. Na biurku pojawiają się:  BIA, ryzyko ICT,...

„ATAKUJĄ BANKI”. THREAT INTELLIGENCE OSTRZEGA – CO ROBI BANK?
20 sierpnia 2026

„ATAKUJĄ BANKI”. THREAT INTELLIGENCE OSTRZEGA – CO ROBI BANK? Przychodzi komunikat: „Obserwujemy aktywne ataki wymierzone...

DORA, RTS, EBA, KNF – Jak nie pogubić się w wytycznych i wiedzieć, co naprawdę wdrożyć?
20 sierpnia 2026

  DORA, RTS, EBA, KNF – JAK NIE POGUBIĆ SIĘ W WYTYCZNYCH I WIEDZIEĆ, CO...

Bank ma procedury. Audytor pyta: „proszę pokazać, że one działają”.
20 sierpnia 2026

BANK MA PROCEDURY. AUDYTOR PYTA: „PROSZĘ POKAZAĆ, ŻE ONE DZIAŁAJĄ”. Procedura jest. Zarząd ją zatwierdził....

Servus Comp Spółka z o.o.
30-015 Kraków, Świętokrzyska 12/403
+48 12 631 91 22
biuro@servus-comp.pl

  • POLITYKA PRYWATNOŚCI

© 2026 Premium Bank - Servus Comp Data Security - wszelkie prawa zastrzeżone