SOC nie widzi wszystkiego. Czy bank zna swoje ślepe punkty?
SOC NIE WIDZI WSZYSTKIEGO. CZY BANK ZNA SWOJE ŚLEPE PUNKTY? Bank ma SOC. Ma EDR. Logi trafiają do SIEM. Alerty są analizowane. Czy … Czytaj więcej…

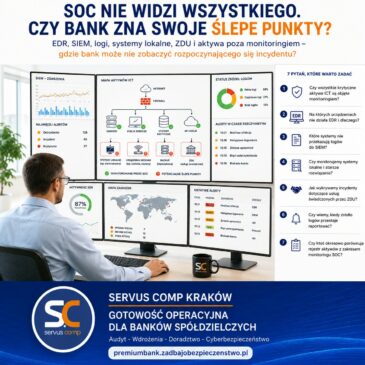
SOC NIE WIDZI WSZYSTKIEGO. CZY BANK ZNA SWOJE ŚLEPE PUNKTY? Bank ma SOC. Ma EDR. Logi trafiają do SIEM. Alerty są analizowane. Czy … Czytaj więcej…
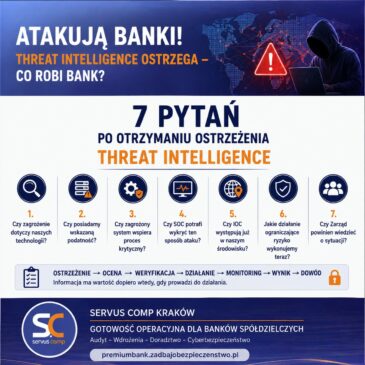
„ATAKUJĄ BANKI”. THREAT INTELLIGENCE OSTRZEGA – CO ROBI BANK? Przychodzi komunikat: „Obserwujemy aktywne ataki wymierzone w sektor finansowy.” Pojawiają się … Czytaj więcej…
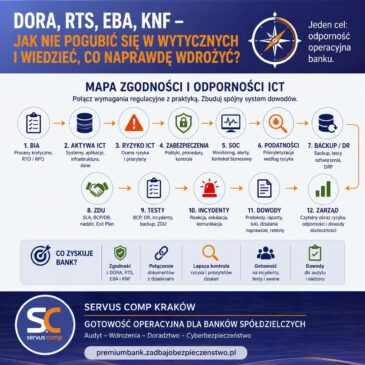
DORA, RTS, EBA, KNF – JAK NIE POGUBIĆ SIĘ W WYTYCZNYCH I WIEDZIEĆ, CO NAPRAWDĘ WDROŻYĆ? DORA. RTS. EBA. KNF. Do tego polityki, … Czytaj więcej…

BANK MA PROCEDURY. AUDYTOR PYTA: „PROSZĘ POKAZAĆ, ŻE ONE DZIAŁAJĄ”. Procedura jest. Zarząd ją zatwierdził. Pracownicy zostali z nią zapoznani. … Czytaj więcej…

BACKUP MÓWI „SUCCESS”. RANSOMWARE MÓWI „SPRAWDZAM” Raport jest zielony. SUCCESS. Backup w banku wykonuje się codziennie, administrator nie widzi błędów, … Czytaj więcej…
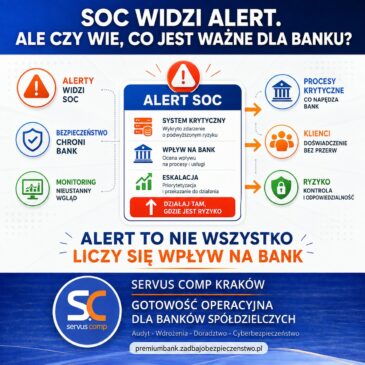
SOC wykrywa alert. Technicznie wszystko działa prawidłowo. Zdarzenie otrzymuje określony poziom severity, trafia do analizy i zostaje obsłużone. Tylko czy … Czytaj więcej…

Ocena ryzyka ICT w banku została zakończona. Wynik oceny przeprowadzonej przez KNF nie jest dobry. Pojawiają się obszary wysokiego … Czytaj więcej…

Procedura jest przygotowana. Backup działa. SOC monitoruje. Zespół zna swoje obowiązki. Ale co wydarzy się, gdy pewnego dnia na … Czytaj więcej…
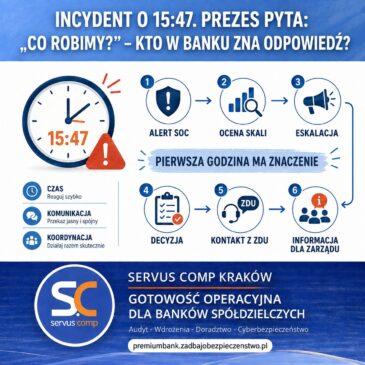
Jest 15:47. SOC przekazuje informację o podejrzanej aktywności. IT widzi nietypowe zachowanie systemu. Część użytkowników zgłasza problemy z dostępem. … Czytaj więcej…

DORA I RTS BEZ BIA? TO NIE WDROŻENIE. TO CHAOS BEZ PRIORYTETÓW. Wdrażanie DORA i RTS nie powinno polegać … Czytaj więcej…