SOC nie widzi wszystkiego. Czy bank zna swoje ślepe punkty?
SOC NIE WIDZI WSZYSTKIEGO. CZY BANK ZNA SWOJE ŚLEPE PUNKTY? Bank ma SOC. Ma EDR. Logi trafiają do SIEM. Alerty są analizowane. Czy … Czytaj więcej…

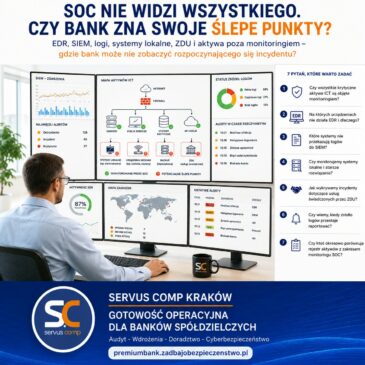
SOC NIE WIDZI WSZYSTKIEGO. CZY BANK ZNA SWOJE ŚLEPE PUNKTY? Bank ma SOC. Ma EDR. Logi trafiają do SIEM. Alerty są analizowane. Czy … Czytaj więcej…
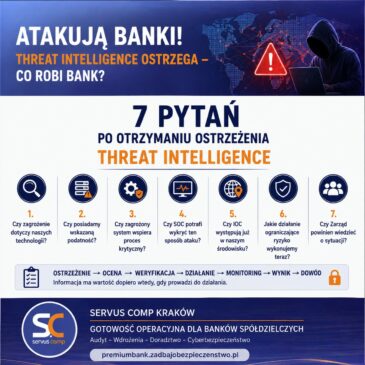
„ATAKUJĄ BANKI”. THREAT INTELLIGENCE OSTRZEGA – CO ROBI BANK? Przychodzi komunikat: „Obserwujemy aktywne ataki wymierzone w sektor finansowy.” Pojawiają się … Czytaj więcej…
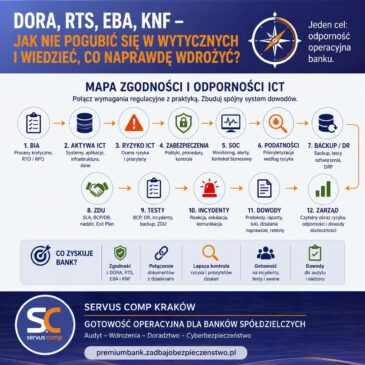
DORA, RTS, EBA, KNF – JAK NIE POGUBIĆ SIĘ W WYTYCZNYCH I WIEDZIEĆ, CO NAPRAWDĘ WDROŻYĆ? DORA. RTS. EBA. KNF. Do tego polityki, … Czytaj więcej…

BANK MA PROCEDURY. AUDYTOR PYTA: „PROSZĘ POKAZAĆ, ŻE ONE DZIAŁAJĄ”. Procedura jest. Zarząd ją zatwierdził. Pracownicy zostali z nią zapoznani. … Czytaj więcej…
W wielu bankach spółdzielczych sytuacja wygląda podobnie. Dopóki nie ma kontroli, wszystko wydaje się działać. Dokumenty są, procedury są, … Czytaj więcej…
Fundament ładu, odpowiedzialności i odporności cyfrowej zgodnie z DORA W realiach DORA oraz rosnących oczekiwań nadzorczych Polityka Bezpieczeństwa Informacji … Czytaj więcej…

Każdy bank spółdzielczy – niezależnie od wielkości – ma obowiązek prowadzenia skutecznego systemu monitorowania, wykrywania, raportowania i obsługi incydentów … Czytaj więcej…

Banki spółdzielcze coraz częściej korzystają z zewnętrznych usług ICT – od outsourcingu administracji IT po rozwiązania chmurowe. O ile zwiększa … Czytaj więcej…
Zarządzanie ryzykiem ICT oraz zapewnienie odporności cyfrowej to obecnie nie tylko dobra praktyka, ale też obowiązek wynikający z rozporządzenia … Czytaj więcej…