Masz pytania? Zadzwoń! 12 631 91 22    biuro@servus-comp.pl

PROFESJONALNIE WDRAŻAMY POLITYKĘ BEZPIECZEŃSTWA W BANKACH

  • DLACZEGO MY
  • AUDYTY
    • AUDYT BEZPIECZEŃSTWA INFORMACJI W BANKU
    • AUDYT I WDROŻENIE POLITYKI OCHRONY DANYCH OSOBOWYCH RODO
    • AUDYT ZGODNOŚCI Z RODO
    • AUDYT HARDERING SYSTEMÓW I USŁUG
    • AUDYT BEZPIECZEŃSTWA APLIKACJI I STRON WEBOWYCH
    • AUDYT ŚLEDCZY DOCHODZENIOWY
    • Audyt Zgodności Bezpieczeństwa Środowiska PSD2 DLA OPCJI ZWOLNIENIA Z FALLBACK PSD2 – KNF
  • SZKOLENIA
    • SZKOLENIA PREMIUM BANK – HARMONOGRAM
    • SZKOLENIA W SIEDZIBIE BANKU
    • SZKOLENIA WYJAZDOWE PREMIUM BANK
    • SZKOLENIA OTWARTE
    • ARCHIWUM SZKOLEŃ
  • MARKETING
    • NOWOCZESNA WWW | MODUŁ I
    • KAMPANIE FB i GOOGLE ADS | MODUŁ II
    • NARZĘDZIA MARKETINGU | MODUŁ III
    • DEDYKOWANE SZKOLENIA
    • OUTSOURCING MARKETINGU
  • RODO
    • ORGANIZACJA SYSTEMU
    • ZASADY PRZETWARZANIA
    • OCHRONA SYSTEMU
    • KONSULTACJE RODO
    • WSPARCIE IOD / ADO
    • NOWOŚCI RODO
  • BEZPIECZEŃSTWO
    • CYBERBEZPIECZEŃSTWO
    • BEZPIECZEŃSTWO FIZYCZNE
    • BEZPIECZEŃSTWO DANYCH – IT
    • ZASADY ZARZĄDZANIA BEZPIECZEŃSTWEM INFORMACJI
    • PLAN CIĄGŁOŚCI DZIAŁANIA – BEZPIECZEŃSTWO W BANKU
    • USTAWY, REKOMENDACJE
  • WDROŻENIA
    • Protokół 802.1x
    • NOWE TECHNOLOGIE
    • WIRTUALIZACJA
    • SERWEROWNIE
    • TECHNOLOGIE SIECIOWE
    • OUTSOURCING IT
  • BLOG
  • KONTAKT

Zarząd banku

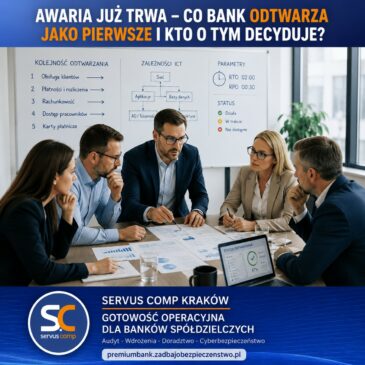
Awaria już trwa – co bank odtwarza jako pierwsze i kto o tym decyduje?
20 sie 2026

Awaria już trwa – co bank odtwarza jako pierwsze i kto o tym decyduje?

  AWARIA JUŻ TRWA – CO BANK ODTWARZA JAKO PIERWSZE I KTO O TYM DECYDUJE? Systemy nie działają.  IT zaczyna odtwarzanie.  ZDU … Czytaj więcej…

awaria w banku, BACKUP, bank spółdzielczy, BIA, ciągłość działania, cyberbezpieczeństwo, disaster recovery, DRP, kolejność odtwarzania, odporność operacyjna, odtwarzanie systemów, procesy krytyczne, RPO, RTO, ryzyko ICT, Servus Comp Kraków, testy DR, zależności ICT, Zarząd banku, ZDU
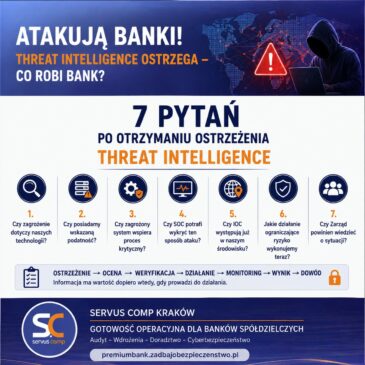
„ATAKUJĄ BANKI”. THREAT INTELLIGENCE OSTRZEGA – CO ROBI BANK?
20 sie 2026

„ATAKUJĄ BANKI”. THREAT INTELLIGENCE OSTRZEGA – CO ROBI BANK?

„ATAKUJĄ BANKI”. THREAT INTELLIGENCE OSTRZEGA – CO ROBI BANK? Przychodzi komunikat: „Obserwujemy aktywne ataki wymierzone w sektor finansowy.” Pojawiają się … Czytaj więcej…
aktywne zagrożenia, analiza zagrożeń, bank spółdzielczy, BIA, cyberbezpieczeństwo, cyberzagrożenia, DORA, incydenty ICT, IOC, monitoring bezpieczeństwa, odporność cyfrowa, podatności, ryzyko ICT, sektor finansowy, Servus Comp Kraków, SOC, Threat Hunting, Threat Intelligence, Threat Intelligence w banku, Zarząd banku
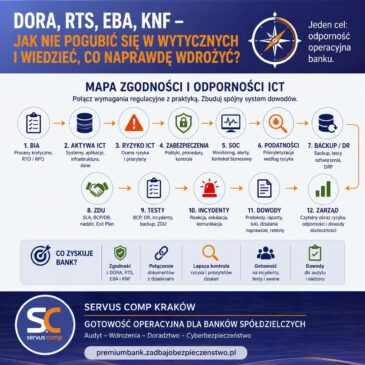
DORA, RTS, EBA, KNF – Jak nie pogubić się w wytycznych i wiedzieć, co naprawdę wdrożyć?
20 sie 2026

DORA, RTS, EBA, KNF – Jak nie pogubić się w wytycznych i wiedzieć, co naprawdę wdrożyć?

  DORA, RTS, EBA, KNF – JAK NIE POGUBIĆ SIĘ W WYTYCZNYCH I WIEDZIEĆ, CO NAPRAWDĘ WDROŻYĆ? DORA. RTS. EBA. KNF.  Do tego polityki, … Czytaj więcej…

aktywa ICT, BACKUP, bank spółdzielczy, BIA, cyberbezpieczeństwo, disaster recovery, DORA, dowody zgodności, EBA, incydenty ICT, KNF, odporność cyfrowa, odporność operacyjna, podatności, RTS, ryzyko ICT, Servus Comp Kraków, SOC, testy odporności, Zarząd banku, ZDU, zgodność regulacyjna
Bank ma procedury. Audytor pyta: „proszę pokazać, że one działają”.
20 sie 2026

Bank ma procedury. Audytor pyta: „proszę pokazać, że one działają”.

BANK MA PROCEDURY. AUDYTOR PYTA: „PROSZĘ POKAZAĆ, ŻE ONE DZIAŁAJĄ”. Procedura jest. Zarząd ją zatwierdził. Pracownicy zostali z nią zapoznani. … Czytaj więcej…
audyt banku, audyt ICT, BACKUP, bank spółdzielczy, BCP, cyberbezpieczeństwo, DORA, dowody zgodności, DRP, działania naprawcze, incydenty ICT, odporność cyfrowa, procedury bezpieczeństwa w banku, retest, Servus Comp Kraków, SOC, testy odporności, Zarząd banku, ZDU
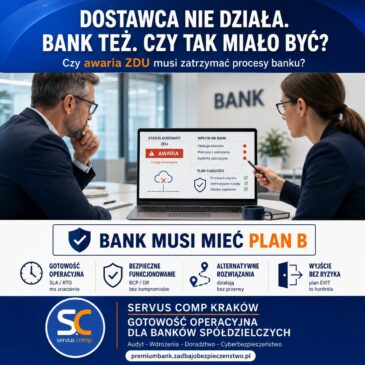
Dostawca nie działa. Bank też. Czy tak miało być?
20 sie 2026

Dostawca nie działa. Bank też. Czy tak miało być?

DOSTAWCA NIE DZIAŁA. BANK TEŻ. CZY TAK MIAŁO BYĆ? Jest poniedziałek, 9:10. Pracownicy zgłaszają brak dostępu do jednej z kluczowych … Czytaj więcej…

awaria dostawcy ICT, bank spółdzielczy, BCP, BIA, ciągłość działania, cyberbezpieczeństwo, DORA, dostawca ICT, DR, exit plan, RPO, RTO, ryzyko ICT, Servus Comp Kraków, SLA, strategia wyjścia, testy odporności, Zarząd banku, ZDU
Exit plan dostawcy a exit plan banku – czy strategia wyjścia naprawdę chroni interes banku?
20 sie 2026

Exit plan dostawcy a exit plan banku – czy strategia wyjścia naprawdę chroni interes banku?

EXIT PLAN DOSTAWCY A EXIT PLAN BANKU – CZY STRATEGIA WYJŚCIA NAPRAWDĘ CHRONI INTERES BANKU? Dostawca deklaruje:  „Mamy Exit Plan.” To … Czytaj więcej…

bank spółdzielczy, BIA, ciągłość działania, cyberbezpieczeństwo, dane, DORA, dostawca ICT, exit plan, Exit Plan w banku, migracja usług ICT, podwykonawcy, RPO, RTO, ryzyko ICT, Servus Comp Kraków, strategia wyjścia, vendor lock-in, Zarząd banku, ZDU
Umowa chroni dostawcę. A kto chroni bank?
20 sie 2026

Umowa chroni dostawcę. A kto chroni bank?

UMOWA CHRONI DOSTAWCĘ. A KTO CHRONI BANK? Projekt umowy trafia do banku. Dostawca mówi: „To nasz standardowy wzór.” Brzmi uspokajająco. … Czytaj więcej…

AI, bank spółdzielczy, BIA, ciągłość działania, cyberbezpieczeństwo, DORA, dostawca ICT, podwykonawcy, prawo audytu, RODO, RPO, RTO, ryzyko ICT, Servus Comp Kraków, SLA, strategia wyjścia, umowa z dostawcą ICT, Zarząd banku, ZDU
Ocena ryzyka ICT przez KNF wypadła słabo. Co teraz?
19 sie 2026

Ocena ryzyka ICT przez KNF wypadła słabo. Co teraz?

  Ocena ryzyka ICT w banku została zakończona. Wynik oceny przeprowadzonej przez KNF nie jest dobry. Pojawiają się obszary wysokiego … Czytaj więcej…
bank spółdzielczy, BIA, cyberbezpieczeństwo, DORA, działania naprawcze, KNF, KPI, KRI, ocena ryzyka ICT, odporność cyfrowa, plan redukcji ryzyka, podatności, ryzyko ICT, Servus Comp Kraków, Zarząd banku, zarządzanie ryzykiem, ZDU
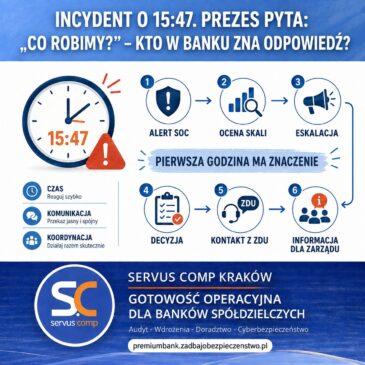
INCYDENT O 1547. PREZES PYTA „CO ROBIMY” – KTO W BANKU ZNA ODPOWIEDŹ
19 sie 2026

INCYDENT O 15:47. PREZES PYTA: „CO ROBIMY?” – KTO W BANKU ZNA ODPOWIEDŹ?

  Jest 15:47. SOC przekazuje informację o podejrzanej aktywności. IT widzi nietypowe zachowanie systemu. Część użytkowników zgłasza problemy z dostępem. … Czytaj więcej…

ABI, ASI, bank spółdzielczy, BIA, ciągłość działania, cyberbezpieczeństwo, cyberincydent, DORA, eskalacja incydentu, incydent ICT, IT, komunikacja kryzysowa, odporność cyfrowa, reakcja na incydent, Servus Comp Kraków, SOC, Zarząd banku, Zarządzanie incydentami., ZDU
Cyberbezpieczeństwo banku spółdzielczego – 10 kluczowych pytań Zarządu do IT, ABI i ASI
19 sie 2026

Zarząd pyta IT: „Czy jesteśmy bezpieczni?” – czy odpowiedź „tak” cokolwiek znaczy?

    Cyberbezpieczeństwo banku spółdzielczego – czy odpowiedź „jesteśmy bezpieczni” naprawdę coś znaczy? „Czy jesteśmy bezpieczni?” – to jedno z … Czytaj więcej…

BACKUP, bank spółdzielczy, bezpieczeństwo banku, BIA, ciągłość działania, cyberbezpieczeństwo, DORA, EDR, odporność cyfrowa, podatności Critical, podatności High, RPO, RTO, RTS, ryzyko ICT, Servus Comp Kraków, SIEM, SOC, testy odporności, Zarząd banku, zarządzanie ryzykiem, ZDU

kontakt_Servus_Comp_Data_Security_green +48 12 631 91 22

biuro@servus-comp.pl

AUDYTY
SZKOLENIA
MARKETING
rodo
BEZPIECZEŃSTWO
WDROŻENIA
DORADZTWO
faq
SOC nie widzi wszystkiego. Czy bank zna swoje ślepe punkty?
20 sierpnia 2026

SOC NIE WIDZI WSZYSTKIEGO. CZY BANK ZNA SWOJE ŚLEPE PUNKTY? Bank ma SOC. Ma EDR. Logi trafiają...

Awaria już trwa – co bank odtwarza jako pierwsze i kto o tym decyduje?
20 sierpnia 2026

  AWARIA JUŻ TRWA – CO BANK ODTWARZA JAKO PIERWSZE I KTO O TYM DECYDUJE?...

Zostałeś ABI. I co teraz?
20 sierpnia 2026

ZOSTAŁEŚ ABI. I CO TERAZ? Nowa funkcja. Nowa odpowiedzialność. Na biurku pojawiają się:  BIA, ryzyko ICT,...

„ATAKUJĄ BANKI”. THREAT INTELLIGENCE OSTRZEGA – CO ROBI BANK?
20 sierpnia 2026

„ATAKUJĄ BANKI”. THREAT INTELLIGENCE OSTRZEGA – CO ROBI BANK? Przychodzi komunikat: „Obserwujemy aktywne ataki wymierzone...

DORA, RTS, EBA, KNF – Jak nie pogubić się w wytycznych i wiedzieć, co naprawdę wdrożyć?
20 sierpnia 2026

  DORA, RTS, EBA, KNF – JAK NIE POGUBIĆ SIĘ W WYTYCZNYCH I WIEDZIEĆ, CO...

Bank ma procedury. Audytor pyta: „proszę pokazać, że one działają”.
20 sierpnia 2026

BANK MA PROCEDURY. AUDYTOR PYTA: „PROSZĘ POKAZAĆ, ŻE ONE DZIAŁAJĄ”. Procedura jest. Zarząd ją zatwierdził....

Servus Comp Spółka z o.o.
30-015 Kraków, Świętokrzyska 12/403
+48 12 631 91 22
biuro@servus-comp.pl

  • POLITYKA PRYWATNOŚCI

© 2026 Premium Bank - Servus Comp Data Security - wszelkie prawa zastrzeżone