DORA I RTS bez BIA to nie wdrożenie. To chaos bez priorytetów.
DORA I RTS BEZ BIA? TO NIE WDROŻENIE. TO CHAOS BEZ PRIORYTETÓW. Wdrażanie DORA i RTS nie powinno polegać … Czytaj więcej…


DORA I RTS BEZ BIA? TO NIE WDROŻENIE. TO CHAOS BEZ PRIORYTETÓW. Wdrażanie DORA i RTS nie powinno polegać … Czytaj więcej…

BIA w banku spółdzielczym nie powinna być wyłącznie tabelą zawierającą nazwy procesów, poziomy krytyczności, RTO i RPO. Dobrze przygotowana … Czytaj więcej…

Cyberbezpieczeństwo banku spółdzielczego – czy odpowiedź „jesteśmy bezpieczni” naprawdę coś znaczy? „Czy jesteśmy bezpieczni?” – to jedno z … Czytaj więcej…

PAM W BANKU SPÓŁDZIELCZYM PRAKTYCZNY PORADNIK WDROŻENIA I NADZORU JumpServer jako rozwiązanie open source oraz zasady stosowane także do komercyjnych … Czytaj więcej…

Konta administratorów, serwisantów, dostawców zewnętrznych i konta techniczne pozwalają wykonywać operacje o podwyższonym ryzyku – od zmiany konfiguracji systemów … Czytaj więcej…

Skan to za mało. Jakie testy penetracyjne powinien zlecić bank spółdzielczy, żeby nie usłyszeć tego na audycie? Bank posiada … Czytaj więcej…

Bankomat wysadzony w nocy. Rano zaczyna się prawdziwy test Banku Wysadzenie bankomatu może trwać kilkadziesiąt sekund. Obsługa skutków takiego … Czytaj więcej…

10 wybranych najważniejszych zaleceń KNF po ocenie ryzyka ICT 2025 — praktyczne podsumowanie dla banków spółdzielczych Dlaczego przygotowaliśmy tę … Czytaj więcej…
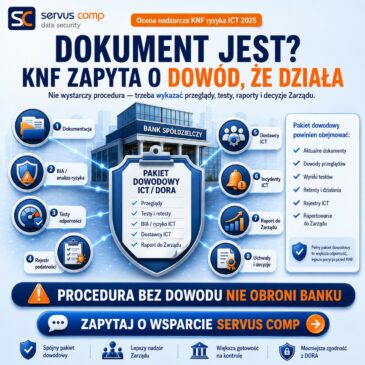
Dokument jest? KNF zapyta o dowód, że działa Pakiet dowodowy ICT/DORA po ocenie KNF ryzyka ICT za 2025 r. Ocena … Czytaj więcej…
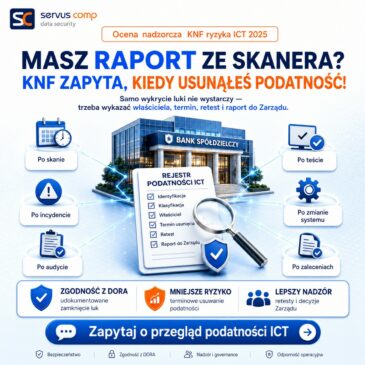
Zarządzanie podatnościami ICT po ocenie KNF ryzyka ICT za 2025 r. Ocena nadzorcza KNF ryzyka ICT za 2025 r. … Czytaj więcej…