Masz pytania? Zadzwoń! 12 631 91 22    biuro@servus-comp.pl

PROFESJONALNIE WDRAŻAMY POLITYKĘ BEZPIECZEŃSTWA W BANKACH

  • DLACZEGO MY
  • AUDYTY
    • AUDYT BEZPIECZEŃSTWA INFORMACJI W BANKU
    • AUDYT I WDROŻENIE POLITYKI OCHRONY DANYCH OSOBOWYCH RODO
    • AUDYT ZGODNOŚCI Z RODO
    • AUDYT HARDERING SYSTEMÓW I USŁUG
    • AUDYT BEZPIECZEŃSTWA APLIKACJI I STRON WEBOWYCH
    • AUDYT ŚLEDCZY DOCHODZENIOWY
    • Audyt Zgodności Bezpieczeństwa Środowiska PSD2 DLA OPCJI ZWOLNIENIA Z FALLBACK PSD2 – KNF
  • SZKOLENIA
    • SZKOLENIA PREMIUM BANK – HARMONOGRAM
    • SZKOLENIA W SIEDZIBIE BANKU
    • SZKOLENIA WYJAZDOWE PREMIUM BANK
    • SZKOLENIA OTWARTE
    • ARCHIWUM SZKOLEŃ
  • MARKETING
    • NOWOCZESNA WWW | MODUŁ I
    • KAMPANIE FB i GOOGLE ADS | MODUŁ II
    • NARZĘDZIA MARKETINGU | MODUŁ III
    • DEDYKOWANE SZKOLENIA
    • OUTSOURCING MARKETINGU
  • RODO
    • ORGANIZACJA SYSTEMU
    • ZASADY PRZETWARZANIA
    • OCHRONA SYSTEMU
    • KONSULTACJE RODO
    • WSPARCIE IOD / ADO
    • NOWOŚCI RODO
  • BEZPIECZEŃSTWO
    • CYBERBEZPIECZEŃSTWO
    • BEZPIECZEŃSTWO FIZYCZNE
    • BEZPIECZEŃSTWO DANYCH – IT
    • ZASADY ZARZĄDZANIA BEZPIECZEŃSTWEM INFORMACJI
    • PLAN CIĄGŁOŚCI DZIAŁANIA – BEZPIECZEŃSTWO W BANKU
    • USTAWY, REKOMENDACJE
  • WDROŻENIA
    • Protokół 802.1x
    • NOWE TECHNOLOGIE
    • WIRTUALIZACJA
    • SERWEROWNIE
    • TECHNOLOGIE SIECIOWE
    • OUTSOURCING IT
  • BLOG
  • KONTAKT
  • DLACZEGO MY
  • AUDYTY
    • AUDYT BEZPIECZEŃSTWA INFORMACJI W BANKU
    • AUDYT I WDROŻENIE POLITYKI OCHRONY DANYCH OSOBOWYCH RODO
    • AUDYT ZGODNOŚCI Z RODO
    • AUDYT HARDERING SYSTEMÓW I USŁUG
    • AUDYT BEZPIECZEŃSTWA APLIKACJI I STRON WEBOWYCH
    • AUDYT ŚLEDCZY DOCHODZENIOWY
    • Audyt Zgodności Bezpieczeństwa Środowiska PSD2 DLA OPCJI ZWOLNIENIA Z FALLBACK PSD2 – KNF
  • SZKOLENIA
    • SZKOLENIA PREMIUM BANK – HARMONOGRAM
    • SZKOLENIA W SIEDZIBIE BANKU
    • SZKOLENIA WYJAZDOWE PREMIUM BANK
    • SZKOLENIA OTWARTE
    • ARCHIWUM SZKOLEŃ
  • MARKETING
    • NOWOCZESNA WWW | MODUŁ I
    • KAMPANIE FB i GOOGLE ADS | MODUŁ II
    • NARZĘDZIA MARKETINGU | MODUŁ III
    • DEDYKOWANE SZKOLENIA
    • OUTSOURCING MARKETINGU
  • RODO
    • ORGANIZACJA SYSTEMU
    • ZASADY PRZETWARZANIA
    • OCHRONA SYSTEMU
    • KONSULTACJE RODO
    • WSPARCIE IOD / ADO
    • NOWOŚCI RODO
  • BEZPIECZEŃSTWO
    • CYBERBEZPIECZEŃSTWO
    • BEZPIECZEŃSTWO FIZYCZNE
    • BEZPIECZEŃSTWO DANYCH – IT
    • ZASADY ZARZĄDZANIA BEZPIECZEŃSTWEM INFORMACJI
    • PLAN CIĄGŁOŚCI DZIAŁANIA – BEZPIECZEŃSTWO W BANKU
    • USTAWY, REKOMENDACJE
  • WDROŻENIA
    • Protokół 802.1x
    • NOWE TECHNOLOGIE
    • WIRTUALIZACJA
    • SERWEROWNIE
    • TECHNOLOGIE SIECIOWE
    • OUTSOURCING IT
  • BLOG
  • KONTAKT

procesy krytyczne

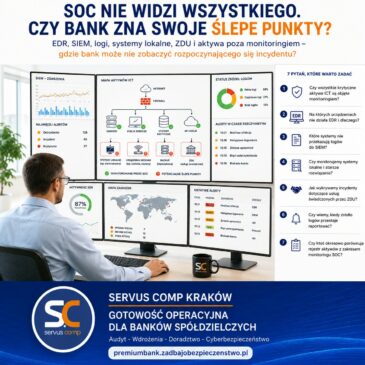
SOC nie widzi wszystkiego. Czy bank zna swoje ślepe punkty?
20 sie 2026

SOC nie widzi wszystkiego. Czy bank zna swoje ślepe punkty?

SOC NIE WIDZI WSZYSTKIEGO. CZY BANK ZNA SWOJE ŚLEPE PUNKTY? Bank ma SOC. Ma EDR. Logi trafiają do SIEM. Alerty są analizowane. Czy … Czytaj więcej…

aktywa ICT, bank spółdzielczy, cyberbezpieczeństwo, detekcja zagrożeń, DORA, EDR, incydenty ICT, infrastruktura ICT, logi bezpieczeństwa, monitoring bezpieczeństwa, monitoring SOC, odporność cyfrowa, procesy krytyczne, ryzyko ICT, Servus Comp Kraków, SIEM, ślepe punkty monitoringu, SOC, systemy lokalne, ZDU
Awaria już trwa – co bank odtwarza jako pierwsze i kto o tym decyduje?
20 sie 2026

Awaria już trwa – co bank odtwarza jako pierwsze i kto o tym decyduje?

  AWARIA JUŻ TRWA – CO BANK ODTWARZA JAKO PIERWSZE I KTO O TYM DECYDUJE? Systemy nie działają.  IT zaczyna odtwarzanie.  ZDU … Czytaj więcej…
awaria w banku, BACKUP, bank spółdzielczy, BIA, ciągłość działania, cyberbezpieczeństwo, disaster recovery, DRP, kolejność odtwarzania, odporność operacyjna, odtwarzanie systemów, procesy krytyczne, RPO, RTO, ryzyko ICT, Servus Comp Kraków, testy DR, zależności ICT, Zarząd banku, ZDU
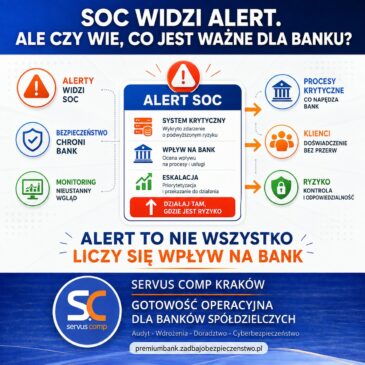
SOC widzi alert. Ale czy wie, co jest ważne dla banku?
20 sie 2026

SOC widzi alert. Ale czy wie, co jest ważne dla banku?

SOC wykrywa alert. Technicznie wszystko działa prawidłowo. Zdarzenie otrzymuje określony poziom severity, trafia do analizy i zostaje obsłużone. Tylko czy … Czytaj więcej…

alert SOC, bank spółdzielczy, bezpieczeństwo banku, BIA, cyberbezpieczeństwo, DORA, EDR, eskalacja, monitoring bezpieczeństwa, odporność cyfrowa, procesy krytyczne, ryzyko ICT, Servus Comp Kraków, SIEM, SOC, SOC w banku
DORA I RTS BEZ BIA TO NIE WDROŻENIE. TO CHAOS BEZ PRIORYTETÓW.
19 sie 2026

DORA I RTS bez BIA to nie wdrożenie. To chaos bez priorytetów.

  DORA I RTS BEZ BIA? TO NIE WDROŻENIE. TO CHAOS BEZ PRIORYTETÓW. Wdrażanie DORA i RTS nie powinno polegać … Czytaj więcej…

analiza BIA, BACKUP, bank spółdzielczy, BIA, ciągłość działania, cyberbezpieczeństwo, DORA, DORA w banku, odporność cyfrowa, podatności, procesy krytyczne, RPO, RTO, RTS, ryzyko ICT, Servus Comp Kraków, SOC, systemy ICT, testy odporności, ZDU
BIA w banku spółdzielczym – jak przygotować analizę krok po kroku
19 sie 2026

BIA w banku spółdzielczym – jak przygotować analizę krok po kroku?

  BIA w banku spółdzielczym nie powinna być wyłącznie tabelą zawierającą nazwy procesów, poziomy krytyczności, RTO i RPO. Dobrze przygotowana … Czytaj więcej…
analiza BIA, BACKUP, bank spółdzielczy, BCM, BIA, Business Impact Analysis, ciągłość działania, DORA, DR, krytyczność procesów, odporność cyfrowa, odporność operacyjna, procesy krytyczne, RPO, RTO, ryzyko ICT, Servus Comp Kraków, SOC, systemy ICT, testy odporności, ZDU
Mobilizacja i wojna w banku spółdzielczym – gotowa dokumentacja KNF od Servus Comp Kraków
28 mar 2026

Mobilizacja i wojna w banku spółdzielczym – gotowa dokumentacja KNF od Servus Comp Kraków

KNF pyta o dostępność kluczowej kadry? Servus Comp Kraków ma gotowe rozwiązanie dla banków spółdzielczych. W odpowiedzi na rosnące wymagania … Czytaj więcej…

audyt bankowy, bank spółdzielczy, banki spółdzielcze, bezpieczeństwo ICT, ciągłość działania, cyberbezpieczeństwo, dokumentacja bankowa, dokumentacja KNF, DORA, dostępność kluczowej kadry, gotowość operacyjna, mobilizacja i wojna, odporność operacyjna, plan działań mitygujących, plan reakcji, procesy krytyczne, RTS, Servus Comp Kraków, STCD, testy scenariuszowe, wdrożenia dla banków, wsparcie dla banków, zarządzanie kryzysowe, zgodność regulacyjna

kontakt_Servus_Comp_Data_Security_green +48 12 631 91 22

biuro@servus-comp.pl

AUDYTY
SZKOLENIA
MARKETING
rodo
BEZPIECZEŃSTWO
WDROŻENIA
DORADZTWO
faq
SOC nie widzi wszystkiego. Czy bank zna swoje ślepe punkty?
20 sierpnia 2026

SOC NIE WIDZI WSZYSTKIEGO. CZY BANK ZNA SWOJE ŚLEPE PUNKTY? Bank ma SOC. Ma EDR. Logi trafiają...

Awaria już trwa – co bank odtwarza jako pierwsze i kto o tym decyduje?
20 sierpnia 2026

  AWARIA JUŻ TRWA – CO BANK ODTWARZA JAKO PIERWSZE I KTO O TYM DECYDUJE?...

Zostałeś ABI. I co teraz?
20 sierpnia 2026

ZOSTAŁEŚ ABI. I CO TERAZ? Nowa funkcja. Nowa odpowiedzialność. Na biurku pojawiają się:  BIA, ryzyko ICT,...

„ATAKUJĄ BANKI”. THREAT INTELLIGENCE OSTRZEGA – CO ROBI BANK?
20 sierpnia 2026

„ATAKUJĄ BANKI”. THREAT INTELLIGENCE OSTRZEGA – CO ROBI BANK? Przychodzi komunikat: „Obserwujemy aktywne ataki wymierzone...

DORA, RTS, EBA, KNF – Jak nie pogubić się w wytycznych i wiedzieć, co naprawdę wdrożyć?
20 sierpnia 2026

  DORA, RTS, EBA, KNF – JAK NIE POGUBIĆ SIĘ W WYTYCZNYCH I WIEDZIEĆ, CO...

Bank ma procedury. Audytor pyta: „proszę pokazać, że one działają”.
20 sierpnia 2026

BANK MA PROCEDURY. AUDYTOR PYTA: „PROSZĘ POKAZAĆ, ŻE ONE DZIAŁAJĄ”. Procedura jest. Zarząd ją zatwierdził....

Servus Comp Spółka z o.o.
30-015 Kraków, Świętokrzyska 12/403
+48 12 631 91 22
biuro@servus-comp.pl

  • POLITYKA PRYWATNOŚCI

© 2026 Premium Bank - Servus Comp Data Security - wszelkie prawa zastrzeżone