Masz pytania? Zadzwoń! 12 631 91 22    biuro@servus-comp.pl

PROFESJONALNIE WDRAŻAMY POLITYKĘ BEZPIECZEŃSTWA W BANKACH

  • DLACZEGO MY
  • AUDYTY
    • AUDYT BEZPIECZEŃSTWA INFORMACJI W BANKU
    • AUDYT I WDROŻENIE POLITYKI OCHRONY DANYCH OSOBOWYCH RODO
    • AUDYT ZGODNOŚCI Z RODO
    • AUDYT HARDERING SYSTEMÓW I USŁUG
    • AUDYT BEZPIECZEŃSTWA APLIKACJI I STRON WEBOWYCH
    • AUDYT ŚLEDCZY DOCHODZENIOWY
    • Audyt Zgodności Bezpieczeństwa Środowiska PSD2 DLA OPCJI ZWOLNIENIA Z FALLBACK PSD2 – KNF
  • SZKOLENIA
    • SZKOLENIA PREMIUM BANK – HARMONOGRAM
    • SZKOLENIA W SIEDZIBIE BANKU
    • SZKOLENIA WYJAZDOWE PREMIUM BANK
    • SZKOLENIA OTWARTE
    • ARCHIWUM SZKOLEŃ
  • MARKETING
    • NOWOCZESNA WWW | MODUŁ I
    • KAMPANIE FB i GOOGLE ADS | MODUŁ II
    • NARZĘDZIA MARKETINGU | MODUŁ III
    • DEDYKOWANE SZKOLENIA
    • OUTSOURCING MARKETINGU
  • RODO
    • ORGANIZACJA SYSTEMU
    • ZASADY PRZETWARZANIA
    • OCHRONA SYSTEMU
    • KONSULTACJE RODO
    • WSPARCIE IOD / ADO
    • NOWOŚCI RODO
  • BEZPIECZEŃSTWO
    • CYBERBEZPIECZEŃSTWO
    • BEZPIECZEŃSTWO FIZYCZNE
    • BEZPIECZEŃSTWO DANYCH – IT
    • ZASADY ZARZĄDZANIA BEZPIECZEŃSTWEM INFORMACJI
    • PLAN CIĄGŁOŚCI DZIAŁANIA – BEZPIECZEŃSTWO W BANKU
    • USTAWY, REKOMENDACJE
  • WDROŻENIA
    • Protokół 802.1x
    • NOWE TECHNOLOGIE
    • WIRTUALIZACJA
    • SERWEROWNIE
    • TECHNOLOGIE SIECIOWE
    • OUTSOURCING IT
  • BLOG
  • KONTAKT

testy odporności

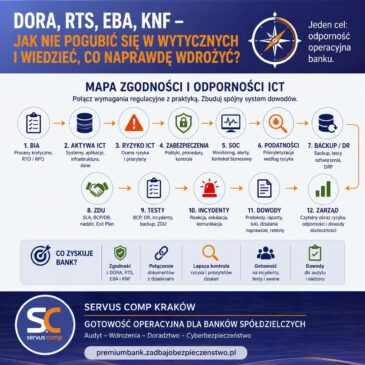
DORA, RTS, EBA, KNF – Jak nie pogubić się w wytycznych i wiedzieć, co naprawdę wdrożyć?
20 sie 2026

DORA, RTS, EBA, KNF – Jak nie pogubić się w wytycznych i wiedzieć, co naprawdę wdrożyć?

  DORA, RTS, EBA, KNF – JAK NIE POGUBIĆ SIĘ W WYTYCZNYCH I WIEDZIEĆ, CO NAPRAWDĘ WDROŻYĆ? DORA. RTS. EBA. KNF.  Do tego polityki, … Czytaj więcej…

aktywa ICT, BACKUP, bank spółdzielczy, BIA, cyberbezpieczeństwo, disaster recovery, DORA, dowody zgodności, EBA, incydenty ICT, KNF, odporność cyfrowa, odporność operacyjna, podatności, RTS, ryzyko ICT, Servus Comp Kraków, SOC, testy odporności, Zarząd banku, ZDU, zgodność regulacyjna
Bank ma procedury. Audytor pyta: „proszę pokazać, że one działają”.
20 sie 2026

Bank ma procedury. Audytor pyta: „proszę pokazać, że one działają”.

BANK MA PROCEDURY. AUDYTOR PYTA: „PROSZĘ POKAZAĆ, ŻE ONE DZIAŁAJĄ”. Procedura jest. Zarząd ją zatwierdził. Pracownicy zostali z nią zapoznani. … Czytaj więcej…
audyt banku, audyt ICT, BACKUP, bank spółdzielczy, BCP, cyberbezpieczeństwo, DORA, dowody zgodności, DRP, działania naprawcze, incydenty ICT, odporność cyfrowa, procedury bezpieczeństwa w banku, retest, Servus Comp Kraków, SOC, testy odporności, Zarząd banku, ZDU
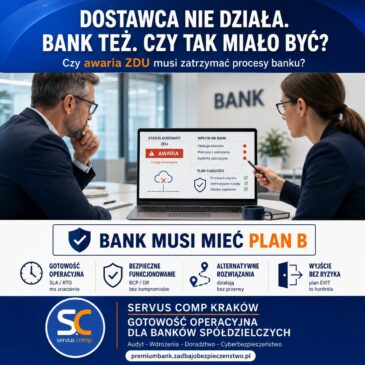
Dostawca nie działa. Bank też. Czy tak miało być?
20 sie 2026

Dostawca nie działa. Bank też. Czy tak miało być?

DOSTAWCA NIE DZIAŁA. BANK TEŻ. CZY TAK MIAŁO BYĆ? Jest poniedziałek, 9:10. Pracownicy zgłaszają brak dostępu do jednej z kluczowych … Czytaj więcej…

awaria dostawcy ICT, bank spółdzielczy, BCP, BIA, ciągłość działania, cyberbezpieczeństwo, DORA, dostawca ICT, DR, exit plan, RPO, RTO, ryzyko ICT, Servus Comp Kraków, SLA, strategia wyjścia, testy odporności, Zarząd banku, ZDU
RANSOMWARE W BANKU I INNE KRYZYSY – TESTY STOLIKOWE I SCENARIUSZOWE: CZY BANK NAPRAWDĘ POTRAFI DZIAŁAĆ?
19 sie 2026

Ransomware w banku i inne kryzysy – testy stolikowe i scenariuszowe: czy bank naprawdę potrafi działać?

  Procedura jest przygotowana. Backup działa. SOC monitoruje. Zespół zna swoje obowiązki. Ale co wydarzy się, gdy pewnego dnia na … Czytaj więcej…
BACKUP, bank spółdzielczy, BCP, BIA, ciągłość działania, cyberbezpieczeństwo, DORA, DRP, incydent ICT, odporność cyfrowa, odtwarzanie, ransomware, ransomware w banku, RPO, RTO, Servus Comp Kraków, SOC, testy odporności, testy scenariuszowe, testy stolikowe, ZDU
DORA I RTS BEZ BIA TO NIE WDROŻENIE. TO CHAOS BEZ PRIORYTETÓW.
19 sie 2026

DORA I RTS bez BIA to nie wdrożenie. To chaos bez priorytetów.

  DORA I RTS BEZ BIA? TO NIE WDROŻENIE. TO CHAOS BEZ PRIORYTETÓW. Wdrażanie DORA i RTS nie powinno polegać … Czytaj więcej…

analiza BIA, BACKUP, bank spółdzielczy, BIA, ciągłość działania, cyberbezpieczeństwo, DORA, DORA w banku, odporność cyfrowa, podatności, procesy krytyczne, RPO, RTO, RTS, ryzyko ICT, Servus Comp Kraków, SOC, systemy ICT, testy odporności, ZDU
BIA w banku spółdzielczym – jak przygotować analizę krok po kroku
19 sie 2026

BIA w banku spółdzielczym – jak przygotować analizę krok po kroku?

  BIA w banku spółdzielczym nie powinna być wyłącznie tabelą zawierającą nazwy procesów, poziomy krytyczności, RTO i RPO. Dobrze przygotowana … Czytaj więcej…

analiza BIA, BACKUP, bank spółdzielczy, BCM, BIA, Business Impact Analysis, ciągłość działania, DORA, DR, krytyczność procesów, odporność cyfrowa, odporność operacyjna, procesy krytyczne, RPO, RTO, ryzyko ICT, Servus Comp Kraków, SOC, systemy ICT, testy odporności, ZDU
Cyberbezpieczeństwo banku spółdzielczego – 10 kluczowych pytań Zarządu do IT, ABI i ASI
19 sie 2026

Zarząd pyta IT: „Czy jesteśmy bezpieczni?” – czy odpowiedź „tak” cokolwiek znaczy?

    Cyberbezpieczeństwo banku spółdzielczego – czy odpowiedź „jesteśmy bezpieczni” naprawdę coś znaczy? „Czy jesteśmy bezpieczni?” – to jedno z … Czytaj więcej…

BACKUP, bank spółdzielczy, bezpieczeństwo banku, BIA, ciągłość działania, cyberbezpieczeństwo, DORA, EDR, odporność cyfrowa, podatności Critical, podatności High, RPO, RTO, RTS, ryzyko ICT, Servus Comp Kraków, SIEM, SOC, testy odporności, Zarząd banku, zarządzanie ryzykiem, ZDU
Strategia ICT w banku spółdzielczym: dokument, który porządkuje technologię, bezpieczeństwo i odporność cyfrową
13 sty 2026

Strategia ICT w banku spółdzielczym: dokument, który porządkuje technologię, bezpieczeństwo i odporność cyfrową

  Strategia ICT w banku spółdzielczym: dokument, który porządkuje technologię, bezpieczeństwo i odporność cyfrową Bank spółdzielczy działa dziś w świecie, … Czytaj więcej…

audyt ICT, bank spółdzielczy, bankowość elektroniczna, Bezpieczeństwo informacji, ciągłość działania, compliance, cyberbezpieczeństwo, DORA, exit plan, infrastruktura IT, KNF, KPI KRI, odporność cyfrowa, outsourcing ICT, plan rozwoju ICT, ryzyko ICT, Servus Comp Kraków, testy odporności, trategia ICT, Zarządzanie dostawcami ICT
STARTEGIA OPERACYJNEJ ODPORNOŚCI CYFROWEJ ORAZ ROZWOJU SYSTEMÓW ICT I BEZPIECZEŃSTWA ŚRODOWISKA TELEINFORMATYCZNEGO
28 lis 2025

Strategia Operacyjnej Odporności Cyfrowej oraz Rozwoju Systemów ICT i Bezpieczeństwa Środowiska Teleinformatycznego

  Wprowadzenie – dlaczego odporność cyfrowa stała się priorytetem dla banków spółdzielczych? Odpowiedzią na te wymagania jest nowo opracowany dokument … Czytaj więcej…

bankowość spółdzielcza, BCP, bezpieczeństwo ICT, Bezpieczeństwo informacji, BIA, Cyber Resilience, cyberbezpieczeństwo, Digital Resilience, DORA, DRP, EBA, ICT Management, ISO 22301, ISO 27001, IT Risk Management, IT Security, KNF, odporność cyfrowa, Operational Resilience, RPO, RTO, RTS 2024/1774, Servus Comp, strategia ICT, testy odporności, Zarządzanie dostawcami ICT, Zarządzanie incydentami., zarządzanie ryzykiem ICT
NAJPIERW BIA - NAJKRÓTSZA DROGA DO ZGODNOŚCI Z DORA, RTS, EBA
10 sie 2025

Najpierw BIA – najkrótsza droga do zgodności z DORA, RTS, EBA

BIA najpierw. DORA i RTS bez chaosu — jak analityka procesów porządkuje zgodność w banku spółdzielczym W wielu bankach spółdzielczych … Czytaj więcej…

audyt, banki spółdzielcze, BCM, BIA, CMDB, compliance, cyberbezpieczeństwo, DORA, DRP, EBA, IAM, KNF, odporność operacyjna, outsourcing ICT, RPO, RTO, RTS, Servus Comp Kraków, SLA, szkolenia BIA, testy odporności, third-party risk, tiering usług, Zarządzanie incydentami., ZDU

kontakt_Servus_Comp_Data_Security_green +48 12 631 91 22

biuro@servus-comp.pl

AUDYTY
SZKOLENIA
MARKETING
rodo
BEZPIECZEŃSTWO
WDROŻENIA
DORADZTWO
faq
SOC nie widzi wszystkiego. Czy bank zna swoje ślepe punkty?
20 sierpnia 2026

SOC NIE WIDZI WSZYSTKIEGO. CZY BANK ZNA SWOJE ŚLEPE PUNKTY? Bank ma SOC. Ma EDR. Logi trafiają...

Awaria już trwa – co bank odtwarza jako pierwsze i kto o tym decyduje?
20 sierpnia 2026

  AWARIA JUŻ TRWA – CO BANK ODTWARZA JAKO PIERWSZE I KTO O TYM DECYDUJE?...

Zostałeś ABI. I co teraz?
20 sierpnia 2026

ZOSTAŁEŚ ABI. I CO TERAZ? Nowa funkcja. Nowa odpowiedzialność. Na biurku pojawiają się:  BIA, ryzyko ICT,...

„ATAKUJĄ BANKI”. THREAT INTELLIGENCE OSTRZEGA – CO ROBI BANK?
20 sierpnia 2026

„ATAKUJĄ BANKI”. THREAT INTELLIGENCE OSTRZEGA – CO ROBI BANK? Przychodzi komunikat: „Obserwujemy aktywne ataki wymierzone...

DORA, RTS, EBA, KNF – Jak nie pogubić się w wytycznych i wiedzieć, co naprawdę wdrożyć?
20 sierpnia 2026

  DORA, RTS, EBA, KNF – JAK NIE POGUBIĆ SIĘ W WYTYCZNYCH I WIEDZIEĆ, CO...

Bank ma procedury. Audytor pyta: „proszę pokazać, że one działają”.
20 sierpnia 2026

BANK MA PROCEDURY. AUDYTOR PYTA: „PROSZĘ POKAZAĆ, ŻE ONE DZIAŁAJĄ”. Procedura jest. Zarząd ją zatwierdził....

Servus Comp Spółka z o.o.
30-015 Kraków, Świętokrzyska 12/403
+48 12 631 91 22
biuro@servus-comp.pl

  • POLITYKA PRYWATNOŚCI

© 2026 Premium Bank - Servus Comp Data Security - wszelkie prawa zastrzeżone