Zostałeś ABI. I co teraz?
ZOSTAŁEŚ ABI. I CO TERAZ? Nowa funkcja. Nowa odpowiedzialność. Na biurku pojawiają się: BIA, ryzyko ICT, SOC, EDR, backup, podatności, ZDU, … Czytaj więcej…

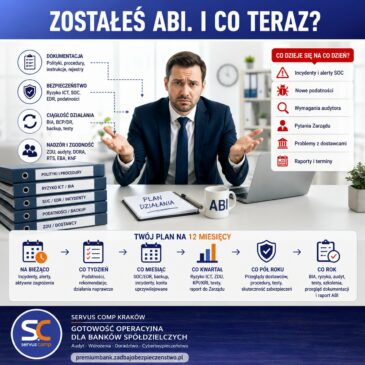
ZOSTAŁEŚ ABI. I CO TERAZ? Nowa funkcja. Nowa odpowiedzialność. Na biurku pojawiają się: BIA, ryzyko ICT, SOC, EDR, backup, podatności, ZDU, … Czytaj więcej…

IAM w banku spółdzielczym – dlaczego instrukcja zarządzania uprawnieniami musi być dziś spójna z BIA i środowiskiem ICT? Procesy … Czytaj więcej…
W wielu bankach spółdzielczych sytuacja wygląda podobnie. Dopóki nie ma kontroli, wszystko wydaje się działać. Dokumenty są, procedury są, … Czytaj więcej…
Fundament ładu, odpowiedzialności i odporności cyfrowej zgodnie z DORA W realiach DORA oraz rosnących oczekiwań nadzorczych Polityka Bezpieczeństwa Informacji … Czytaj więcej…

Dlaczego publikujemy to teraz? DORA powoduje, że rynek przestaje pytać „czy warto”, a zaczyna pytać „jak wdrożyć i jak pokazać … Czytaj więcej…
Regularny audyt ICT warto traktować nie jako obowiązek formalny, lecz jako jeden z kluczowych elementów budowania odporności cyfrowej banku. … Czytaj więcej…

Strategia ICT w banku spółdzielczym: dokument, który porządkuje technologię, bezpieczeństwo i odporność cyfrową Bank spółdzielczy działa dziś w świecie, … Czytaj więcej…

Wprowadzenie – dlaczego odporność cyfrowa stała się priorytetem dla banków spółdzielczych? Odpowiedzią na te wymagania jest nowo opracowany dokument … Czytaj więcej…
Nowe środowisko ABI Control Center (ACC): praktyczne wsparcie ABI w Bankach Spółdzielczych Gotowe szablony, dokumenty i harmonogramy do wdrożenia od … Czytaj więcej…

W dobie obowiązywania rozporządzenia DORA, banki spółdzielcze muszą posiadać kompletną, zatwierdzoną i aktualną dokumentację ICT – od polityki bezpieczeństwa … Czytaj więcej…