Umowa chroni dostawcę. A kto chroni bank?
UMOWA CHRONI DOSTAWCĘ. A KTO CHRONI BANK? Projekt umowy trafia do banku. Dostawca mówi: „To nasz standardowy wzór.” Brzmi uspokajająco. … Czytaj więcej…

UMOWA CHRONI DOSTAWCĘ. A KTO CHRONI BANK? Projekt umowy trafia do banku. Dostawca mówi: „To nasz standardowy wzór.” Brzmi uspokajająco. … Czytaj więcej…

BACKUP MÓWI „SUCCESS”. RANSOMWARE MÓWI „SPRAWDZAM” Raport jest zielony. SUCCESS. Backup w banku wykonuje się codziennie, administrator nie widzi błędów, … Czytaj więcej…
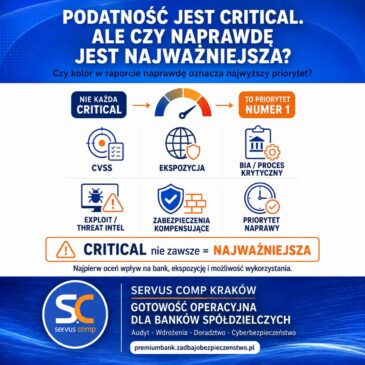
PODATNOŚĆ JEST CRITICAL. ALE CZY NAPRAWDĘ JEST NAJWAŻNIEJSZA? Raport ze skanowania jest gotowy. Na czerwono: CRITICAL. Pierwsza reakcja? … Czytaj więcej…
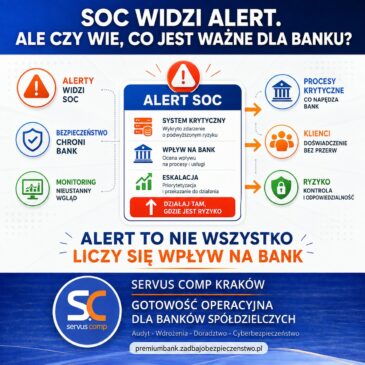
SOC wykrywa alert. Technicznie wszystko działa prawidłowo. Zdarzenie otrzymuje określony poziom severity, trafia do analizy i zostaje obsłużone. Tylko czy … Czytaj więcej…
„PREZESIE, PROSZĘ PILNIE ZATWIERDZIĆ PRZELEW”. GŁOS BRZMI DOKŁADNIE JAK GŁOS CZŁONKA ZARZĄDU. TO DEEPFAKE. Telefon. Znany numer. Znajomy głos. Pilne … Czytaj więcej…
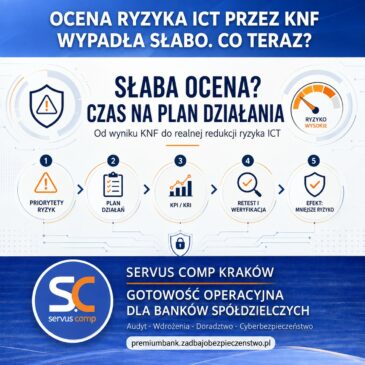
Ocena ryzyka ICT w banku została zakończona. Wynik oceny przeprowadzonej przez KNF nie jest dobry. Pojawiają się obszary wysokiego … Czytaj więcej…

Procedura jest przygotowana. Backup działa. SOC monitoruje. Zespół zna swoje obowiązki. Ale co wydarzy się, gdy pewnego dnia na … Czytaj więcej…
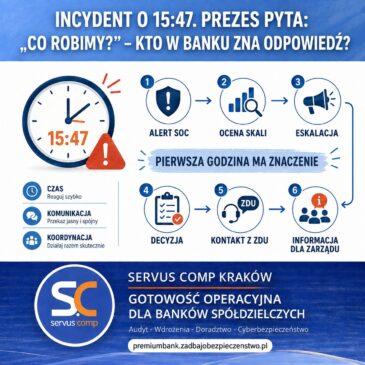
Jest 15:47. SOC przekazuje informację o podejrzanej aktywności. IT widzi nietypowe zachowanie systemu. Część użytkowników zgłasza problemy z dostępem. … Czytaj więcej…
DORA I RTS BEZ BIA? TO NIE WDROŻENIE. TO CHAOS BEZ PRIORYTETÓW. Wdrażanie DORA i RTS nie powinno polegać … Czytaj więcej…

BIA w banku spółdzielczym nie powinna być wyłącznie tabelą zawierającą nazwy procesów, poziomy krytyczności, RTO i RPO. Dobrze przygotowana … Czytaj więcej…