Ocena ryzyka ICT przez KNF wypadła słabo. Co teraz?
Ocena ryzyka ICT w banku została zakończona. Wynik oceny przeprowadzonej przez KNF nie jest dobry. Pojawiają się obszary wysokiego … Czytaj więcej…


Ocena ryzyka ICT w banku została zakończona. Wynik oceny przeprowadzonej przez KNF nie jest dobry. Pojawiają się obszary wysokiego … Czytaj więcej…

Procedura jest przygotowana. Backup działa. SOC monitoruje. Zespół zna swoje obowiązki. Ale co wydarzy się, gdy pewnego dnia na … Czytaj więcej…
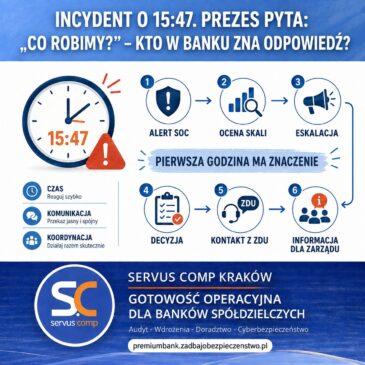
Jest 15:47. SOC przekazuje informację o podejrzanej aktywności. IT widzi nietypowe zachowanie systemu. Część użytkowników zgłasza problemy z dostępem. … Czytaj więcej…

DORA I RTS BEZ BIA? TO NIE WDROŻENIE. TO CHAOS BEZ PRIORYTETÓW. Wdrażanie DORA i RTS nie powinno polegać … Czytaj więcej…

BIA w banku spółdzielczym nie powinna być wyłącznie tabelą zawierającą nazwy procesów, poziomy krytyczności, RTO i RPO. Dobrze przygotowana … Czytaj więcej…

Cyberbezpieczeństwo banku spółdzielczego – czy odpowiedź „jesteśmy bezpieczni” naprawdę coś znaczy? „Czy jesteśmy bezpieczni?” – to jedno z … Czytaj więcej…
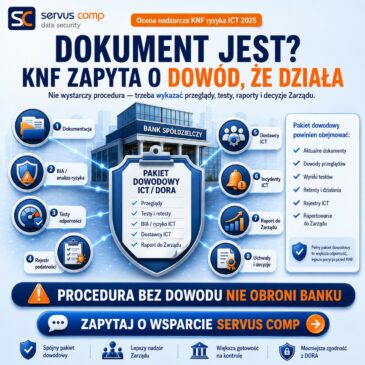
Dokument jest? KNF zapyta o dowód, że działa Pakiet dowodowy ICT/DORA po ocenie KNF ryzyka ICT za 2025 r. Ocena … Czytaj więcej…
Blackout w banku to dziś realne ryzyko operacyjne W ostatnich latach sektor finansowy funkcjonuje w zupełnie nowej rzeczywistości ryzyka. … Czytaj więcej…

IAM w banku spółdzielczym – dlaczego instrukcja zarządzania uprawnieniami musi być dziś spójna z BIA i środowiskiem ICT? Procesy … Czytaj więcej…
Autor: Zespół ekspertów Servus Comp KrakówSpecjalizacja: wsparcie banków spółdzielczych w obszarze ICT, BIA, ciągłości działania, cyberbezpieczeństwa, ryzyka ICT, zgodności regulacyjnej … Czytaj więcej…