Ocena ryzyka ICT przez KNF wypadła słabo. Co teraz?
Ocena ryzyka ICT w banku została zakończona. Wynik oceny przeprowadzonej przez KNF nie jest dobry. Pojawiają się obszary wysokiego … Czytaj więcej…

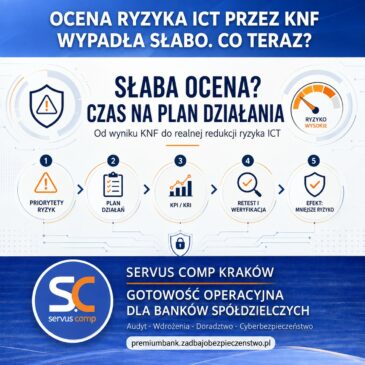
Ocena ryzyka ICT w banku została zakończona. Wynik oceny przeprowadzonej przez KNF nie jest dobry. Pojawiają się obszary wysokiego … Czytaj więcej…
DORA I RTS BEZ BIA? TO NIE WDROŻENIE. TO CHAOS BEZ PRIORYTETÓW. Wdrażanie DORA i RTS nie powinno polegać … Czytaj więcej…

BIA w banku spółdzielczym nie powinna być wyłącznie tabelą zawierającą nazwy procesów, poziomy krytyczności, RTO i RPO. Dobrze przygotowana … Czytaj więcej…

Cyberbezpieczeństwo banku spółdzielczego – czy odpowiedź „jesteśmy bezpieczni” naprawdę coś znaczy? „Czy jesteśmy bezpieczni?” – to jedno z … Czytaj więcej…
Bankomat wysadzony w nocy. Rano zaczyna się prawdziwy test Banku Wysadzenie bankomatu może trwać kilkadziesiąt sekund. Obsługa skutków takiego … Czytaj więcej…
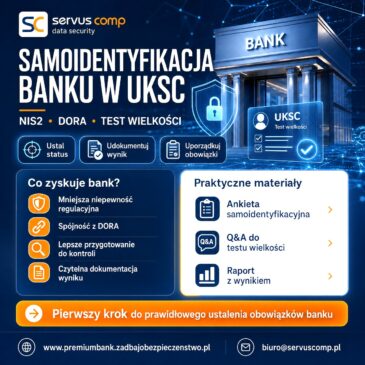
Samoidentyfikacja banku w UKSC – dlaczego to ważny obowiązek? Samoidentyfikacja banku w zakresie UKSC to jeden z pierwszych kroków … Czytaj więcej…
Autor: Zespół ekspertów Servus Comp KrakówSpecjalizacja: wsparcie banków spółdzielczych w obszarze ICT, BIA, ciągłości działania, cyberbezpieczeństwa, ryzyka ICT, zgodności regulacyjnej … Czytaj więcej…
W wielu bankach spółdzielczych sytuacja wygląda podobnie. Dopóki nie ma kontroli, wszystko wydaje się działać. Dokumenty są, procedury są, … Czytaj więcej…
Fundament ładu, odpowiedzialności i odporności cyfrowej zgodnie z DORA W realiach DORA oraz rosnących oczekiwań nadzorczych Polityka Bezpieczeństwa Informacji … Czytaj więcej…

Dlaczego publikujemy to teraz? DORA powoduje, że rynek przestaje pytać „czy warto”, a zaczyna pytać „jak wdrożyć i jak pokazać … Czytaj więcej…