UKSC po samoidentyfikacji Banku – co dalej?
Samoidentyfikacja Banku i ustalenie jego statusu na gruncie ustawy o krajowym systemie cyberbezpieczeństwa to dopiero pierwszy krok. Teraz trzeba … Czytaj więcej…

Samoidentyfikacja Banku i ustalenie jego statusu na gruncie ustawy o krajowym systemie cyberbezpieczeństwa to dopiero pierwszy krok. Teraz trzeba … Czytaj więcej…

Trwa nabór na VII edycję studiów MBA „Zarządzanie bankiem spółdzielczym” w Krakowie. Dla Servus Comp Kraków to kolejna szczególna … Czytaj więcej…
Bezpieczna informacja. Skuteczne reagowanie. Kompetencje, które wzmacniają odporność cyfrową Banku. Wieloletnia współpraca Servus Comp Kraków ze Szkołą Bankową w Sandomierzu … Czytaj więcej…
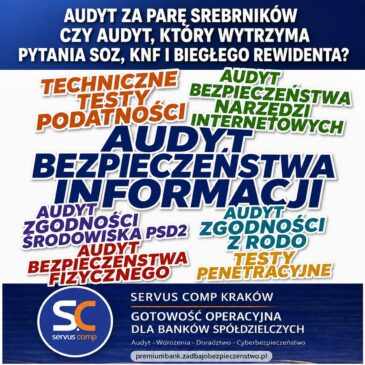
Jaki audyt naprawdę chce kupić Bank? Audyt za kilka srebrników? Audyt … Czytaj więcej…
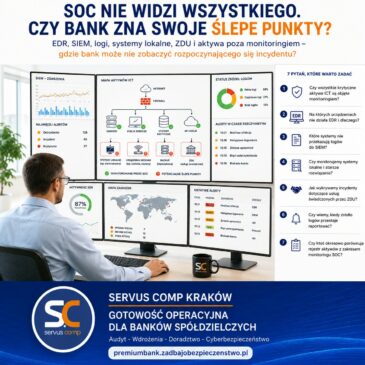
SOC NIE WIDZI WSZYSTKIEGO. CZY BANK ZNA SWOJE ŚLEPE PUNKTY? Bank ma SOC. Ma EDR. Logi trafiają do SIEM. Alerty są analizowane. Czy … Czytaj więcej…
AWARIA JUŻ TRWA – CO BANK ODTWARZA JAKO PIERWSZE I KTO O TYM DECYDUJE? Systemy nie działają. IT zaczyna odtwarzanie. ZDU … Czytaj więcej…
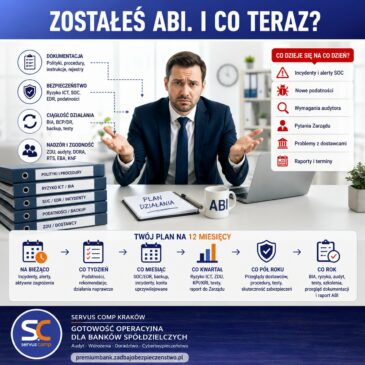
ZOSTAŁEŚ ABI. I CO TERAZ? Nowa funkcja. Nowa odpowiedzialność. Na biurku pojawiają się: BIA, ryzyko ICT, SOC, EDR, backup, podatności, ZDU, … Czytaj więcej…
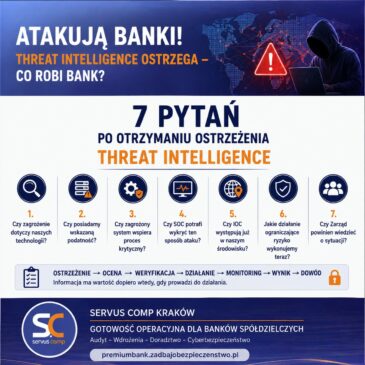
„ATAKUJĄ BANKI”. THREAT INTELLIGENCE OSTRZEGA – CO ROBI BANK? Przychodzi komunikat: „Obserwujemy aktywne ataki wymierzone w sektor finansowy.” Pojawiają się … Czytaj więcej…
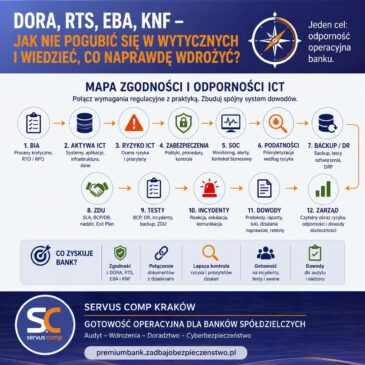
DORA, RTS, EBA, KNF – JAK NIE POGUBIĆ SIĘ W WYTYCZNYCH I WIEDZIEĆ, CO NAPRAWDĘ WDROŻYĆ? DORA. RTS. EBA. KNF. Do tego polityki, … Czytaj więcej…

BANK MA PROCEDURY. AUDYTOR PYTA: „PROSZĘ POKAZAĆ, ŻE ONE DZIAŁAJĄ”. Procedura jest. Zarząd ją zatwierdził. Pracownicy zostali z nią zapoznani. … Czytaj więcej…